OpenVPN, cihaz ile uzak bir ağ arasında şifreli bağlantı oluşturmak için kullanılan açık kaynaklı VPN çözümlerinden biridir. Kişisel bağlantılardan şirket içi sistemlere uzaktan erişime kadar farklı senaryolarda kullanılabilir. OpenVPN kurulumu için sunucu tarafının yapılandırılması, sertifikaların oluşturulması ve ardından istemci cihazların VPN profiliyle sisteme bağlanması gerekir.
OpenVPN Nedir ve Ne İşe Yarar?
OpenVPN, internet üzerinden aktarılan verilerin şifreli bir tünel içerisinden taşınmasını sağlayan VPN yazılımıdır. Windows, Linux, macOS, Android ve iOS gibi farklı işletim sistemleriyle kullanılabilir.
OpenVPN kullanabilmek için bağlantıları kabul edecek bir sunucu altyapısı gerekir. Kullanıcı cihazına yüklenen OpenVPN istemcisi bu sisteme bağlanarak doğrulama tamamlandıktan sonra VPN tüneli oluşturulur.
OpenVPN Kurulumu İçin Gerekenler Nelerdir?
OpenVPN kurulumuna başlamadan önce kullanılacak sistemin ve erişim bilgilerinin hazır olması işlemleri kolaylaştırır. Temel bir kurulum için genellikle şunlara ihtiyaç duyulur;
- Linux tabanlı bir sunucu.
- Root veya sudo yetkisine sahip kullanıcı.
- Sunucunun genel IP adresi.
- Gerekli portlara erişim.
- OpenVPN ve Easy-RSA paketleri.
- Bağlantı kurulacak istemci cihaz.
OpenVPN için gereken kaynak miktarı eş zamanlı kullanıcı sayısına ve oluşturulacak trafiğe göre değişebilir. Az sayıda kullanıcının bulunduğu temel VPN yapılarında yüksek sistem kaynakları her zaman gerekli değildir.
Linux Sunucuya OpenVPN Nasıl Kurulur?
OpenVPN kurulumu kullanılan Linux dağıtımına göre bazı farklılıklar gösterebilir. Aşağıdaki adımlar Ubuntu/Debian tabanlı sistemlerde uygulanabilecek temel manuel kurulum sürecini gösterir.
Üretim ortamında işlem yapmadan önce mevcut yapılandırmaların yedeğinin alınması ve komutların kullanılan Linux sürümüne göre kontrol edilmesi önerilir.
1. Sunucu Paketlerini Güncelleyin
İlk olarak paket listesini ve kurulu paketleri güncelleyin;
sudo apt update
sudo apt upgrade -y
Güncelleme tamamlandıktan sonra OpenVPN kurulumuna geçilebilir.
2. OpenVPN ve Easy-RSA Paketlerini Kurun
OpenVPN ile sertifika altyapısının oluşturulmasında kullanılacak Easy-RSA paketlerini yükleyin;
sudo apt install openvpn easy-rsa -y
OpenVPN VPN bağlantısını yönetirken Easy-RSA, istemci ve sunucu tarafında kullanılacak sertifikaların hazırlanmasına yardımcı olur.
OpenVPN’i bağımsız ve daha kontrollü kaynaklara sahip bir ortamda çalıştırmak isteyen projelerde VDS server çözümü değerlendirilebilir. Burada seçim yapılırken yalnızca VPN yazılımının kurulabilir olması değil, beklenen kullanıcı ve trafik miktarı da dikkate alınmalıdır.
3. Sertifika Altyapısını Oluşturun
OpenVPN bağlantılarında sunucu ile istemcilerin doğrulanması için PKI (Public Key Infrastructure) yapısı kullanılabilir. Easy-RSA için ayrı bir çalışma dizini oluşturabilirsiniz;
make-cadir ~/easy-rsa
cd ~/easy-rsa
Ardından PKI dizinini başlatın;
./easyrsa init-pki
Sertifika otoritesini oluşturmak için;
./easyrsa build-ca
Sonraki aşamada sunucu sertifika isteği ve sertifikası oluşturulur;
./easyrsa gen-req server nopass
./easyrsa sign-req server server
Diffie-Hellman parametreleri de oluşturulabilir;
./easyrsa gen-dh
Oluşturulan anahtar ve sertifika dosyaları OpenVPN yapılandırmasında kullanılacak uygun dizinlere aktarılmalıdır. Dosya yolları kullanılan Easy-RSA ve OpenVPN sürümüne göre kontrol edilmelidir.
4. OpenVPN Sunucu Yapılandırmasını Oluşturun
Sertifikalar hazırlandıktan sonra OpenVPN sunucu yapılandırması oluşturulur. Yapılandırmada kullanılacak protokol, port, VPN ağı ve sertifika dosyalarının konumları belirtilir. Temel bir yapılandırmada şu değerler kullanılabilir;
- port 1194
- proto udp
- dev tun
- ca ca.crt
- cert server.crt
- key server.key
- dh dh.pem
- server 10.8.0.0 255.255.255.0
- keepalive 10 120
- persist-key
- persist-tun
Bu örnek her sistem için doğrudan kopyalanıp kullanılacak evrensel bir yapılandırma değildir. Sertifika yolları, DNS seçenekleri, güvenlik ayarları ve ağ yapılandırması kurulacak sisteme göre düzenlenmelidir.
5. IP Yönlendirmeyi Etkinleştirin
VPN’e bağlanan istemcilerin sunucu üzerinden diğer ağlara ulaşabilmesi için Linux üzerinde IP forwarding etkinleştirilmelidir.
Geçici olarak etkinleştirmek için;
sudo sysctl -w net.ipv4.ip_forward=1
Kalıcı yapılandırma için /etc/sysctl.conf içerisinde aşağıdaki değerin etkin olduğundan emin olun;
net.ipv4.ip_forward=1
Ardından yapılandırmayı uygulayın;
sudo sysctl -p
6. Güvenlik Duvarı Kurallarını Yapılandırın
OpenVPN’in kullandığı portun güvenlik duvarında erişilebilir olması gerekir. Varsayılan UDP 1194 kullanılıyorsa UFW üzerinde şu şekilde izin verilebilir;
sudo ufw allow 1194/udp
VPN istemcilerinin internet veya farklı ağlara sunucu üzerinden erişebilmesi için NAT/masquerade yapılandırmasının da yapılması gerekir. Buradaki ağ arayüzü ve subnet değerleri sunucunun mevcut ağ yapısına göre belirlenmelidir.
Bu aşamada yanlış firewall yapılandırması SSH dahil mevcut bağlantıları etkileyebileceği için özellikle uzaktan yönetilen sistemlerde kurallar dikkatli uygulanmalıdır.
7. OpenVPN Servisini Başlatın
Yapılandırma tamamlandıktan sonra OpenVPN servisi başlatılabilir. Servis adı kullanılan OpenVPN paketinin sürümüne ve yapılandırma dosyasının adına göre farklılık gösterir.
Güncel Debian/Ubuntu sistemlerinde örneğin server.conf için;
sudo systemctl enable –now openvpn-server@server
Durumu kontrol etmek için ise;
sudo systemctl status openvpn-server@server
Servis aktif görünmüyorsa yapılandırma hatalarını incelemek için sistem günlükleri kontrol edilmelidir.
OpenVPN İstemci Dosyası Nasıl Oluşturulur?
Sunucu çalışır hale geldikten sonra bağlanacak kullanıcı için istemci sertifikası oluşturulmalıdır. Easy-RSA dizininde örnek bir istemci için şu komutlar kullanılabilir;
./easyrsa gen-req client1 nopass
./easyrsa sign-req client client1
Ardından sunucu adresi, port, protokol ve gerekli sertifika bilgilerini içeren .ovpn profili hazırlanır. Temel istemci yapılandırması şu yapıya sahip olabilir:
client
dev tun
proto udp
remote SUNUCU_IP_ADRESI 1194
resolv-retry infinite
nobind
persist-key
persist-tun
CA sertifikası ile istemci sertifikası ve özel anahtar bilgileri ayrı dosyalardan kullanılabileceği gibi uygun şekilde .ovpn profilinin içerisine de eklenebilir.
Özellikle birden fazla kullanıcı bağlanacaksa her kullanıcı için ayrı istemci sertifikası oluşturmak erişim yönetimini kolaylaştırır. Böylece tek bir kullanıcının erişimi gerektiğinde diğer VPN kullanıcılarını etkilemeden iptal edilebilir.
Windows’ta OpenVPN Bağlantısı Nasıl Kurulur?
OpenVPN sunucusu Linux üzerinde çalışırken Windows bilgisayarlar istemci olarak sisteme bağlanabilir. Bunun için Windows cihazda OpenVPN uyumlu istemci yazılımının kurulması ve sunucuda oluşturulan bağlantı profilinin içe aktarılması gerekir.
Daha bağımsız kaynak ve yönetim yetkisi gerektiren VPN projelerinde VPS sunucu altyapısı da kullanım senaryosuna göre değerlendirilebilir. Özellikle VPN servisi kurulacak altyapının gerekli ağ ve yönetici erişimlerini sağlaması önemlidir.
OpenVPN Connect Nasıl Kurulur?
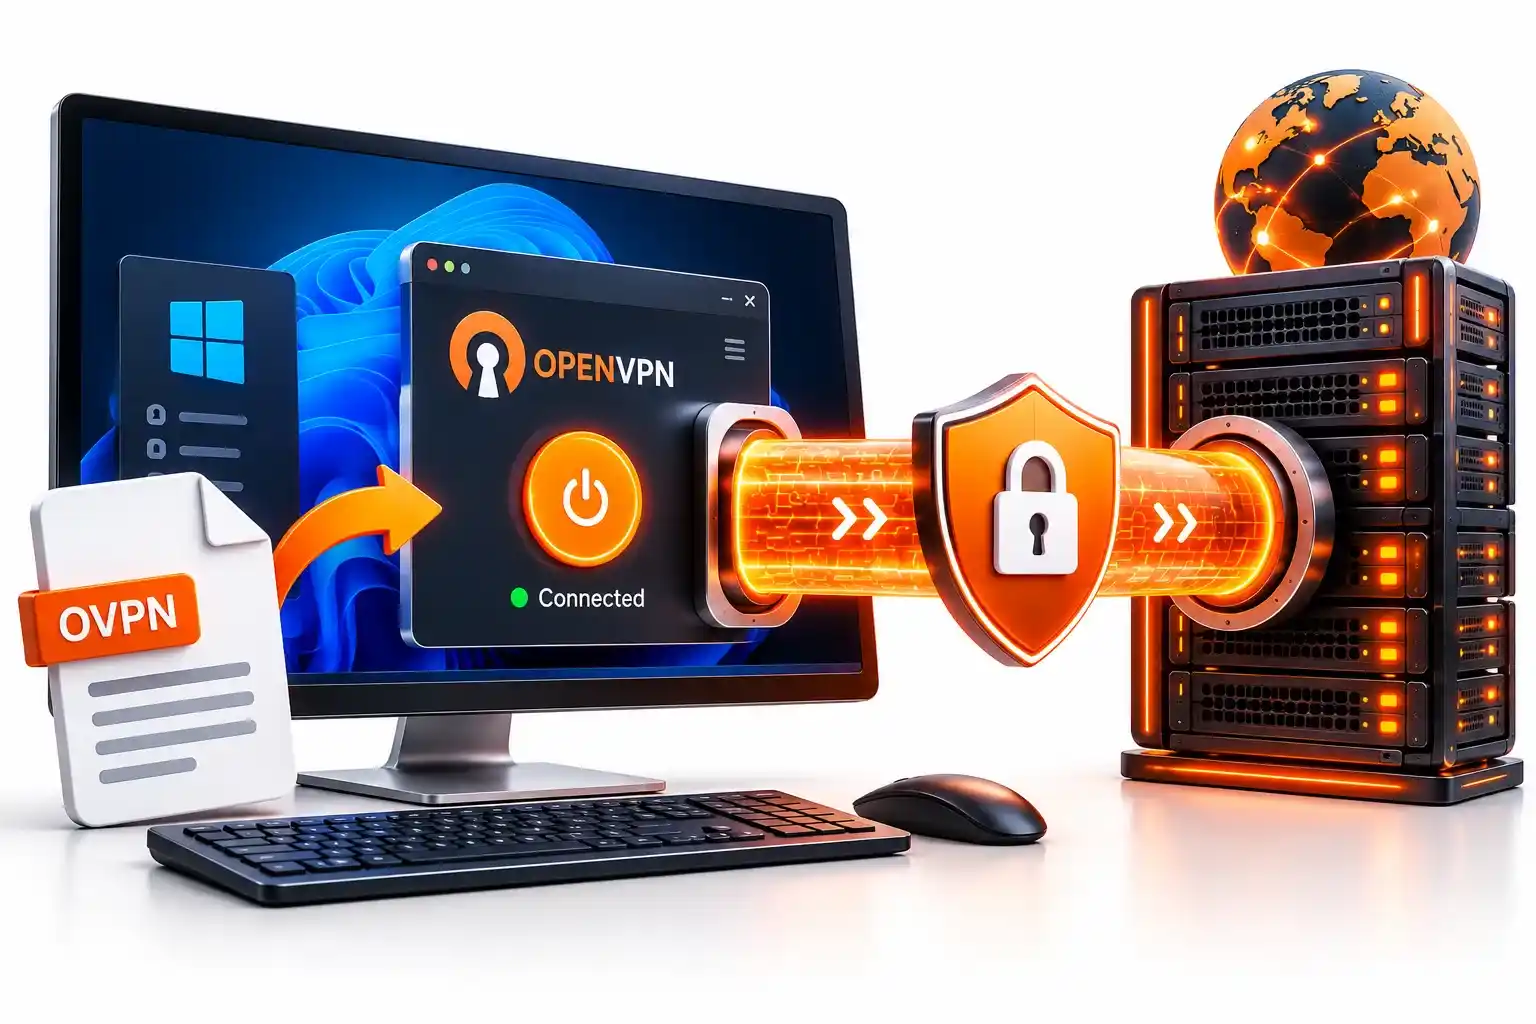
OpenVPN Connect istemcisi bilgisayara kurulduktan sonra uygulama açılır. Sunucu tarafında oluşturulan .ovpn dosyası istemciye güvenli bir yöntemle aktarılmalıdır.
Profil içerisinde özel anahtar bulunduğu durumlarda dosyanın yetkisiz kişilerle paylaşılmaması özellikle önemlidir.
OVPN Dosyası Nasıl Eklenir?
OpenVPN Connect içerisinden dosya ile profil içe aktarma seçeneği kullanılarak .ovpn dosyası seçilir. Profil eklendikten sonra bağlantı başlatılır ve gerekli doğrulama işlemleri tamamlanır. Bağlantı başarılı olduğunda istemci cihaz ile OpenVPN sunucusu arasında VPN tüneli kurulmuş olur.
OpenVPN Bağlantısının Çalıştığı Nasıl Kontrol Edilir?
Kurulum tamamlandıktan sonra yalnızca istemcide “Connected” bilgisinin görünmesi ile yetinilmemelidir. VPN istemcisine bir IP adresi atanıp atanmadığı ve ulaşılması gereken ağ kaynaklarına erişilip erişilemediği kontrol edilmelidir.
Tüm internet trafiği VPN üzerinden yönlendirilecek şekilde yapılandırılmışsa bağlantı öncesi ve sonrası dış IP adresleri de karşılaştırılabilir. Yalnızca belirli özel ağların VPN üzerinden yönlendirildiği split-tunnel yapılandırmalarında ise dış IP adresinin değişmemesi normal olabilir.
Sunucu tarafında servis durumunun ve OpenVPN günlüklerinin incelenmesi de bağlantının sağlıklı çalışıp çalışmadığını anlamaya yardımcı olur.
OpenVPN Bağlanmıyor Sorunu Nasıl Çözülür?
OpenVPN istemcisinin sunucuya bağlanamaması ağ yapılandırmasından sertifika problemine kadar farklı nedenlerden kaynaklanabilir. Sorun yaşandığında aşağıdaki noktalar kontrol edilebilir:
- Sunucu adresini kontrol edin: .ovpn dosyasındaki IP adresinin veya alan adının doğru olduğundan emin olun.
- Port ve protokolü inceleyin: Sunucu UDP 1194 dinliyorsa istemci yapılandırmasının da aynı port ve protokolü kullanması gerekir.
- Firewall kurallarını kontrol edin: OpenVPN portunun hem sunucu hem de varsa harici güvenlik duvarında erişilebilir olması gerekir.
- Servis durumuna bakın: OpenVPN servisinin aktif olup olmadığını systemctl üzerinden kontrol edin.
- Sertifikaları inceleyin: Süresi dolmuş, iptal edilmiş veya yanlış istemciye ait sertifikalar bağlantıyı engelleyebilir.
- Log kayıtlarını kontrol edin: İstemci ve sunucu günlükleri problemin hangi aşamada oluştuğunu belirlemeyi kolaylaştırır.
OpenVPN Hangi Portu Kullanır?
OpenVPN yaygın olarak 1194 numaralı UDP portu ile yapılandırılır. Ancak 1194 zorunlu değildir; yönetici OpenVPN’i farklı bir port üzerinden çalışacak şekilde yapılandırabilir.
Port değiştirildiğinde sunucu ve istemci yapılandırmalarının aynı değeri kullanması gerekir. Güvenlik duvarında da seçilen port ve protokol için gerekli erişim izni tanımlanmalıdır.
OpenVPN TCP mi UDP mi Kullanılmalı?
OpenVPN hem UDP hem de TCP üzerinden çalışabilir. VPN trafiğinde genellikle UDP tercih edilmekte olup ek TCP kontrol mekanizmalarının oluşturduğu yük bulunmadığından daha düşük gecikme ve daha iyi performans sağlayabilir.
TCP ise UDP trafiğinin kısıtlandığı veya bağlantı koşullarının farklı gereksinimler oluşturduğu senaryolarda tercih edilebilir. Bununla birlikte TCP tabanlı uygulama trafiğinin TCP tabanlı VPN tüneli içerisinden geçirilmesi bazı koşullarda performans sorunlarına neden olabileceğinden seçim kullanım senaryosuna göre yapılmalıdır.
OpenVPN Kurulumunda Nelere Dikkat Edilmeli?
OpenVPN sunucusu internete açık bir erişim noktası oluşturduğu için kurulum yalnızca bağlantının çalışmasıyla tamamlanmış sayılmamalıdır. İşletim sistemi ve OpenVPN güncel tutulmalı, özel anahtarlar korunmalı, gereksiz portlar kapatılmalı ve kullanıcı erişimleri ayrı sertifikalarla yönetilmelidir.
VPN altyapısının kaynak kullanımı ve bağlantı kayıtlarının belirli aralıklarla takip edilmesi de faydalıdır. Özellikle kurumsal kullanımlarda erişimi sona eren kullanıcıların sertifikalarının iptal edilmesi ve güvenlik duvarı kurallarının düzenli kontrol edilmesi gerekir.
Sık Sorulan Sorular
OpenVPN güvenli mi?
OpenVPN doğru yapılandırıldığında güvenli VPN bağlantıları oluşturmak için kullanılabilir. Güvenlik seviyesi kullanılan sertifikalara, kriptografik ayarlara, işletim sistemi güvenliğine ve erişim yönetimine de bağlıdır.
OpenVPN için sabit IP gerekli mi?
Sabit IP genel yönetimi kolaylaştırsa da her senaryoda teknik olarak zorunlu değildir. Dinamik IP kullanılan sistemlerde DDNS gibi yöntemlerle değişen IP adresine karşı sabit bir alan adı kullanılabilir.
OpenVPN ile kaç kullanıcı bağlanabilir?
Tek bir sabit kullanıcı sayısı bulunmaz. Eş zamanlı bağlantı kapasitesi sunucunun CPU ve RAM kaynaklarının yanında kullanıcıların oluşturduğu trafik, şifreleme yükü, ağ bant genişliği ve OpenVPN yapılandırmasına göre değişir.
Web barındırma teknolojilerine ve dijital dünyaya meraklı bir içerik üreticisi. Yıllardır hosting, sunucu yönetimi ve web sitesi performansı gibi konularda araştırmalar yapıyor ve edindiği deneyimleri bu blogda paylaşıyor.


Yorum Yap