Log kaydı, bilgisayar sistemlerinde, sunucularda, uygulamalarda ve ağ cihazlarında gerçekleşen işlemlerin kayıt altına alınmasıdır. Bu kayıtlar; sistem hatalarının tespit edilmesi, kullanıcı etkinliklerinin izlenmesi ve güvenlik olaylarının incelenmesi için kullanılır. Log kayıtları sayesinde bir sistemde hangi işlemin, ne zaman ve hangi koşullarda gerçekleştiği hakkında bilgi edinilebilir.
Log Kaydı Ne İşe Yarar?
Hata tespiti
Uygulama ve sunucu hatalarının nedenlerini araştırmak.
Güvenlik takibi
Şüpheli oturum açma girişimlerini ve yetkisiz erişim denemelerini belirlemek.
Performans analizi
Yavaş çalışan işlemleri ve sistem sorunlarını tespit etmek.
İşlem geçmişi
Sistem üzerinde gerçekleştirilen işlemleri geçmişe dönük incelemek.
Sorun giderme
Hizmet kesintilerinin nedenlerini araştırmak.
Bilmekte fayda var!
Logların sunduğu bilgiler kullanılan yazılıma ve etkinleştirilmiş kayıt ayarlarına göre değişebilir.
Log Kaydı Nasıl Oluşturulur ve Tutulur?
Log kayıtları, işletim sistemi, uygulama veya sunucu yazılımı tarafından belirli olaylar gerçekleştiğinde oluşturulur. Bir kullanıcının sisteme giriş yapması, web sunucusuna HTTP isteği gönderilmesi veya uygulamada hata meydana gelmesi log oluşturulmasına neden olabilir.
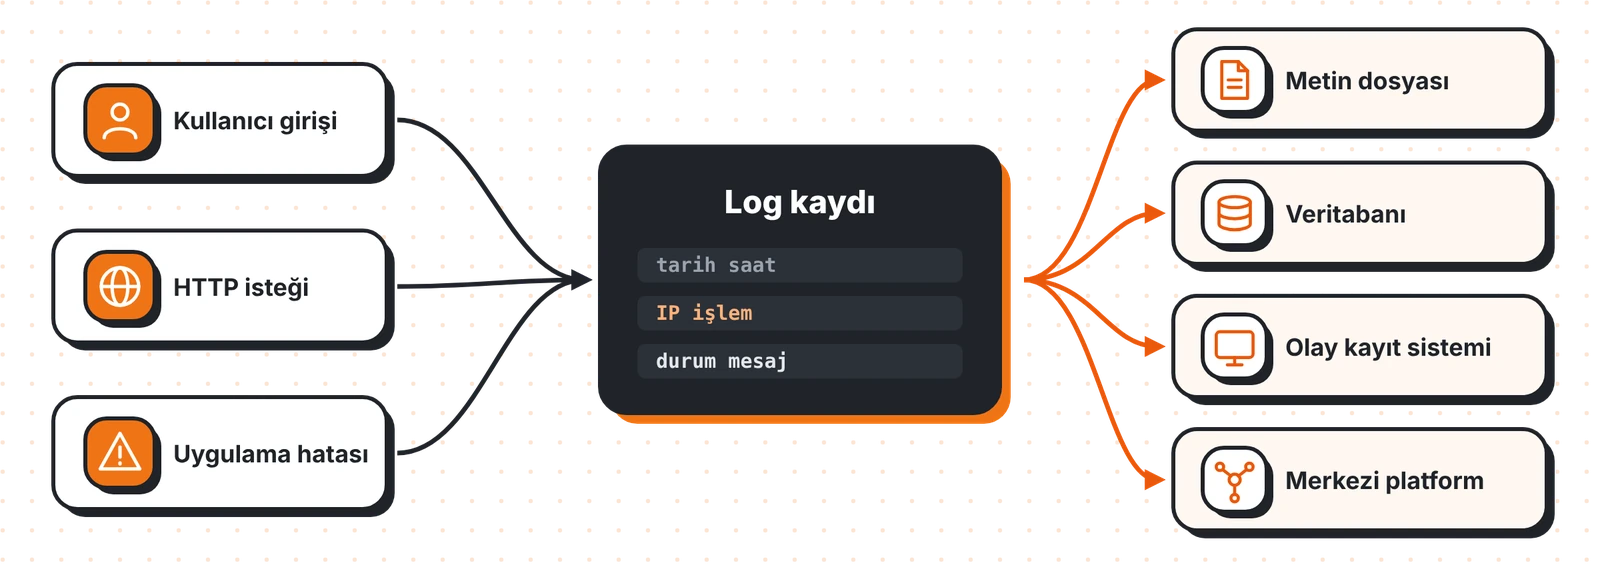
Oluşturulan kayıtlar metin dosyalarına, veritabanlarına, işletim sisteminin olay kayıt sistemine veya merkezi log yönetimi platformlarına aktarılabilir.
Örnek olarak bir web sunucusu, gelen HTTP isteğinin zamanını, istenen adresi ve sunucunun döndürdüğü durum kodunu erişim loguna yazabilir. Ancak hangi bilgilerin kaydedileceği, sunucunun log yapılandırmasına bağlıdır.
Doğru zaman bilgisi
Logların düzenli tutulması kadar doğru zaman bilgisiyle kaydedilmesi de önemlidir. Sistem saatlerinin senkronize olması, farklı cihazlardan gelen olayların karşılaştırılmasını kolaylaştırır.
Log Kaydı Türleri Nelerdir?
Log kayıtları, kaydedilen olayın türüne ve kullanılan sistemin amacına göre farklı kategorilere ayrılır.
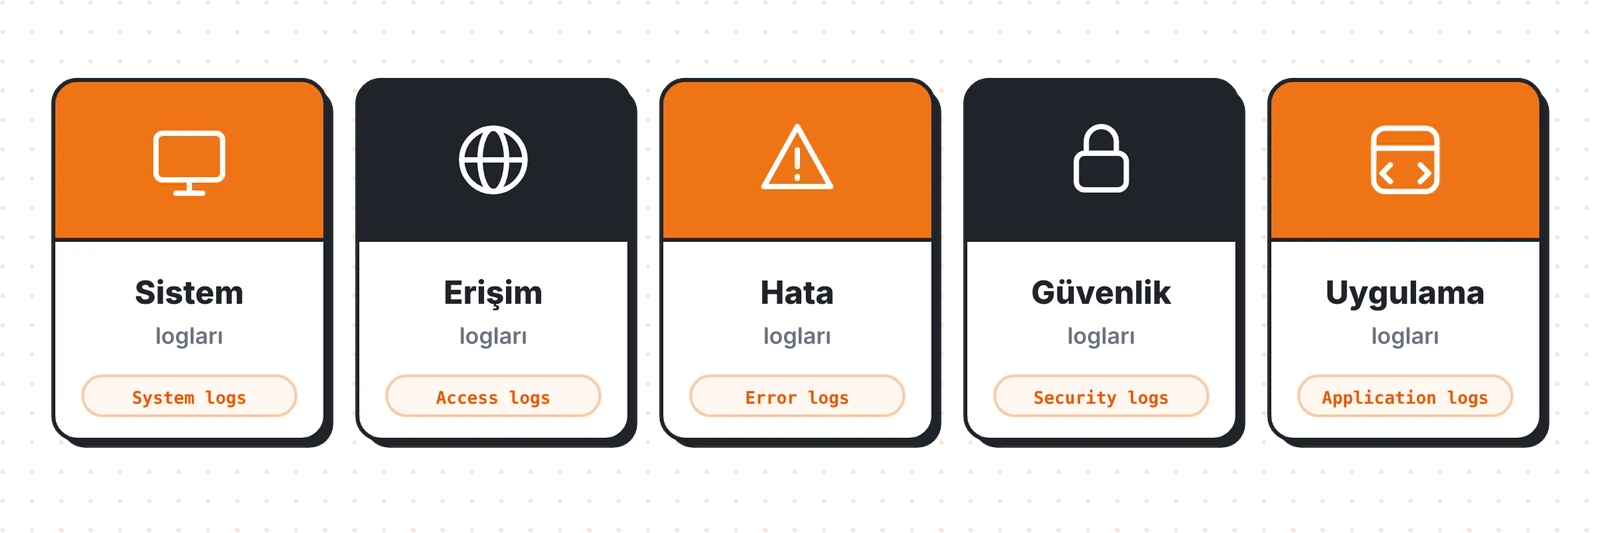
Sistem Logları (System Logs)
System logs
Sistem logları, işletim sistemi ve sistem hizmetleriyle ilgili olayları içerir. Servislerin başlatılması, sistem hataları, donanım uyarıları ve bazı yapılandırma değişiklikleri bu kayıtlarda bulunabilir.
Özellikle sunucu yönetiminde sistem logları, beklenmedik kapanmaların ve servis sorunlarının araştırılmasında kullanılır.
Erişim Logları (Access Logs)
Access logs
Erişim logları, bir web sitesine veya sunucu hizmetine gönderilen isteklerle ilgili bilgileri kaydeder.
Web sunucularında bu kayıtlar genellikle istek zamanı, istemci IP adresi, HTTP yöntemi, istenen kaynak ve yanıt durum kodu gibi alanlar içerir. Erişim logları, ziyaretçi isteklerinin incelenmesi ve belirli sayfalarda oluşan HTTP hatalarının araştırılması için kullanılabilir.
Hata Logları (Error Logs)
Error logs
Hata logları, uygulama veya sunucu üzerinde meydana gelen hatalarla ilgili bilgileri içerir. Bir web sunucusunun yapılandırma hatası, uygulamanın beklenmedik şekilde sonlanması veya dosya erişim izni problemi hata loglarında görülebilir.
Bu kayıtlar, özellikle web sitelerinde karşılaşılan 500 ve 503 gibi sunucu hatalarının nedenlerini araştırırken önemlidir.
Güvenlik Logları (Security Logs)
Security logs
Güvenlik logları, kimlik doğrulama işlemleri, başarısız giriş denemeleri, erişim yetkileri ve güvenlikle ilgili diğer olayları kaydetmek için kullanılır.
Örnek olarak kısa süre içerisinde aynı hesaba yönelik çok sayıda başarısız giriş denemesi gerçekleşmesi, güvenlik incelemesi gerektiren bir durum olabilir.
Dikkat
Tek bir log kaydı, güvenlik ihlalinin kesin olarak gerçekleştiğini göstermez. Olayın diğer kayıtlarla birlikte değerlendirilmesi gerekir.
Uygulama Logları (Application Logs)
Application logs
Uygulama logları, belirli bir yazılımın çalışması sırasında oluşan olayları içerir. Veritabanı bağlantı hataları, uygulama istisnaları, başarısız işlemler ve yazılımın çalışma durumuyla ilgili mesajlar bu kayıtlara örnek gösterilebilir.
Uygulama geliştiricileri, hata ayıklama ve performans iyileştirme süreçlerinde bu loglardan yararlanır.
Log Kayıtlarında Hangi Bilgiler Bulunur?
Log kayıtlarının içeriği, kullanılan yazılıma ve kayıt türüne göre değişiklik gösterir. Bununla birlikte birçok log dosyasında benzer bilgiler bulunur.
| Log bilgisi | Açıklama |
|---|---|
| Tarih ve saat | Olayın gerçekleştiği zaman |
| IP adresi | İlgili ağ isteğinin kaynak veya hedef adresi |
| İşlem türü | Gerçekleştirilen olay veya istek |
| Kullanıcı bilgisi | İşlemle ilişkili kullanıcı veya hesap |
| Durum kodu | İşlemin sonucu veya HTTP yanıt kodu |
| Hata mesajı | Oluşan sorunla ilgili teknik açıklama |
Her log kaydında bu alanların tamamı bulunmak zorunda değildir. Örneğin bir uygulama logunda IP adresi yer almayabilirken web sunucusu erişim loglarında HTTP durum kodları bulunabilir.
Log Kayıtları Nerede Bulunur?
Log dosyalarının konumu işletim sistemine, kullanılan sunucu yazılımına ve yapılandırma ayarlarına bağlıdır. Bilhassa VDS Server altyapılarında sistem yöneticileri, işletim sistemine ve erişim yetkilerine bağlı olarak log dosyalarını doğrudan inceleyebilir. Paylaşımlı barındırma hizmetlerinde ise erişim genellikle kontrol panelinin sunduğu kayıtlarla sınırlıdır.
Linux Sunucularda Log Dosyaları
Linux sistemlerinde birçok log dosyası /var/log/ dizininde bulunur. Ancak kullanılan dağıtıma ve servise göre dosya adları farklı olabilir. Yaygın örnekler şunlardır:
systemd journal
Systemd kullanan Linux sistemlerinde bazı olay kayıtları yalnızca systemd journal içerisinde tutulabilir. Bu kayıtlar journalctl komutuyla incelenebilir.
Windows’ta Log Kayıtları
Windows işletim sisteminde olay kayıtları genellikle Olay Görüntüleyicisi (Event Viewer) üzerinden incelenir.
Olay Görüntüleyicisi içerisinde Uygulama, Güvenlik, Sistem ve diğer kayıt kategorileri bulunur. Mesela başarısız oturum açma girişimleri güvenlik kayıtlarında, bazı sürücü ve servis hataları ise sistem kayıtlarında görülebilir.
cPanel ve Plesk Üzerinden Loglara Erişim
cPanel ve Plesk gibi kontrol panelleri, kullanıcıların belirli web sitesi ve sunucu kayıtlarına erişmesini sağlayabilir.
cPanel
Metrics bölümündeki Errors ve Raw Access gibi araçlardan yararlanılabilir.
Plesk
İlgili alan adının Logs bölümünden web sunucusu kayıtları incelenebilir.
Ancak panel sürümüne, barındırma paketine ve kullanıcı yetkilerine göre erişilebilen kayıtlar değişebilir.
Log Kayıtları Nasıl İncelenir?
Log inceleme işlemi, hangi sistemde sorun yaşandığına göre farklı yöntemlerle gerçekleştirilir. Linux sunucularda terminal komutları, Windows sistemlerde ise Olay Görüntüleyicisi kullanılabilir.
Log Dosyası Nasıl Okunur?
Bir log dosyasını incelerken öncelikle olayın gerçekleştiği tarih ve saat belirlenmelidir. Ardından ilgili zaman aralığındaki kayıtlar kontrol edilir. Kayıtlarda şu bilgiler aranabilir;
Örnek olarak bir web sitesi belirli bir saatte erişilemez hale geldiyse aynı zaman aralığındaki web sunucusu ve uygulama logları birlikte incelenmelidir.
Linux’ta Log İnceleme Komutları
Linux sistemlerinde log dosyalarını incelemek için farklı terminal komutları kullanılabilir.
Not
Bu komutlarda kullanılan dosya yolları ve servis adları sistem yapılandırmasına göre değişebilir. Bazı kayıtlara erişmek için yönetici yetkisi gerekebilir.
Windows Olay Görüntüleyicisi ile Log İnceleme
Windows üzerinde log kayıtlarını incelemek için aşağıdaki adımlar izlenebilir:
- Başlat menüsünde Olay Görüntüleyicisi araması yapın.
- Uygulamayı açarak Windows Günlükleri bölümüne girin.
- İncelemek istediğiniz Uygulama, Güvenlik veya Sistem kategorisini seçin.
- Kayıtları tarih, saat ve olay düzeyine göre filtreleyin.
- İlgili kaydı açarak olay kimliğini ve açıklamasını inceleyin.
Bilmekte fayda var
Bir olayın hata olarak işaretlenmesi, her zaman sistemin kritik bir sorun yaşadığı anlamına gelmez. Kayıtların olayın gerçekleştiği koşullarla birlikte değerlendirilmesi gerekir.
Log Kaydı Örneği ve Anlamı
Log kayıtlarını daha iyi anlamak için örnek bir Apache web sunucusu erişim kaydını inceleyelim:
Bu kayıt, bir istemcinin web sunucusundaki /urunler adresine erişmeye çalıştığını ve sunucunun 404 yanıtı verdiğini gösterir.
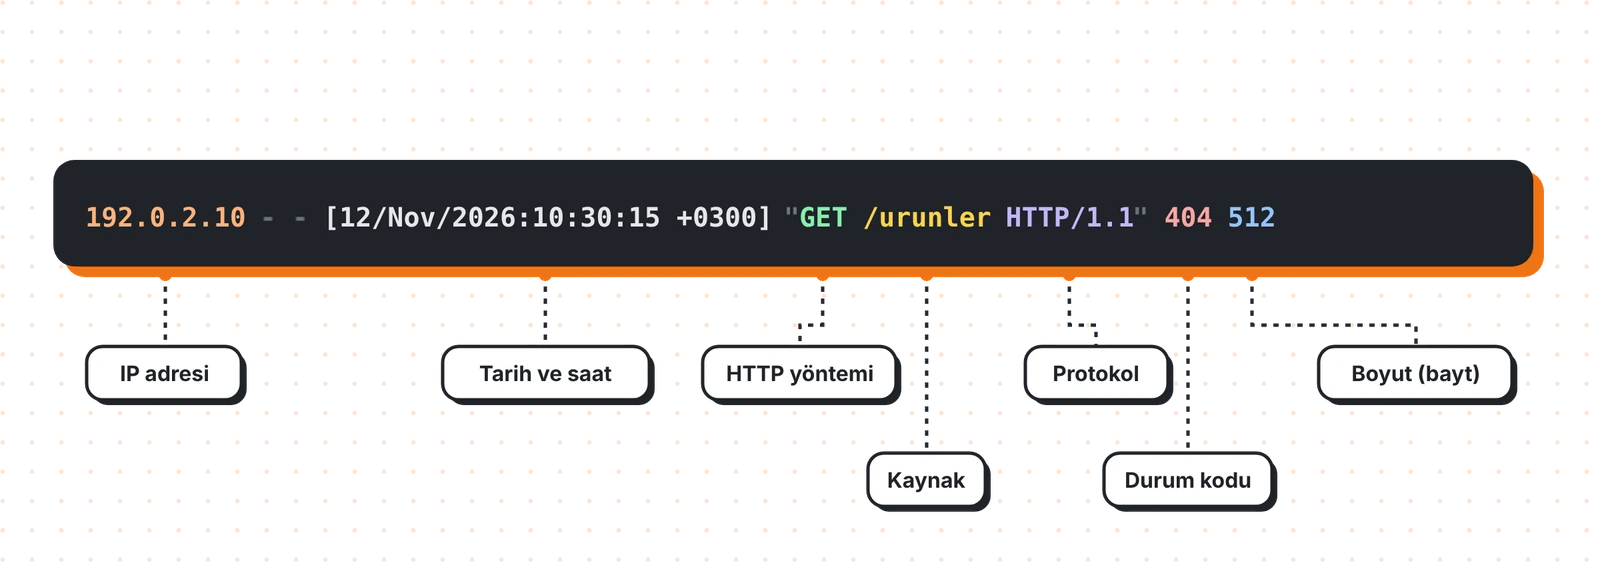
Kayıtta bulunan bilgiler şu şekilde açıklanabilir:
Yorumlarken
Bu örnekteki IP adresi, dokümantasyon için ayrılmış örnek bir adrestir. 404 durum kodu istenen kaynağın bulunamadığını gösterir. Ancak bu durumun yanlış bağlantıdan mı, silinen bir sayfadan mı yoksa farklı bir yapılandırma probleminden mi kaynaklandığını belirlemek için ek inceleme yapılması gerekebilir.
Log Kayıtları Neden Önemlidir?
Log kayıtları, sistemlerde yaşanan sorunların yalnızca mevcut durum üzerinden değil, geçmiş olaylar üzerinden de incelenmesini sağlar.
Örneğin bir uygulama beklenmedik şekilde durduğunda hata logları, sorundan hemen önce gerçekleşen işlemler hakkında bilgi verebilir. Benzer şekilde güvenlik logları, olağan dışı oturum açma girişimlerinin araştırılmasına yardımcı olabilir.
Loglar ayrıca performans sorunlarının değerlendirilmesinde de kullanılır. Belirli işlemlerin uzun sürmesi veya hata sayılarının artması, sistemde daha ayrıntılı analiz gerektiren bir soruna işaret edebilir.
Unutmayın
Log kaydı tutmak tek başına sorunları önlemez. Kayıtların düzenli izlenmesi, doğru yorumlanması ve gerekli durumlarda aksiyon alınması gerekir.
Log Kayıtları Ne Kadar Süre Saklanır?
Log kayıtlarının saklama süresi, kaydın türüne, kullanım amacına, kurumun ihtiyaçlarına ve tabi olunan mevzuata göre değişir. Örnek olarak güvenlik olaylarının araştırılması için tutulan kayıtlarla uygulama hata ayıklama amacıyla oluşturulan kayıtlar aynı süre boyunca saklanmak zorunda olmayabilir.
5651 sayılı Kanun
Türkiye’de 5651 sayılı Kanun ve ilgili düzenlemeler kapsamında belirli hizmet sağlayıcılar için trafik bilgisi ve erişim kayıtlarına ilişkin özel yükümlülükler bulunabilir. Ancak bu yükümlülükler her işletme veya her log türü için aynı şekilde uygulanmaz.
Bu nedenle log saklama politikası oluşturulurken ilgili mevzuat, kişisel verilerin korunması yükümlülükleri ve operasyonel ihtiyaçlar birlikte değerlendirilmelidir.
Çok uzun saklama
Depolama maliyetini artırabilir ve kişisel veri riskleri oluşturabilir.
Çok kısa saklama
Geçmiş olayların araştırılmasını zorlaştırabilir.
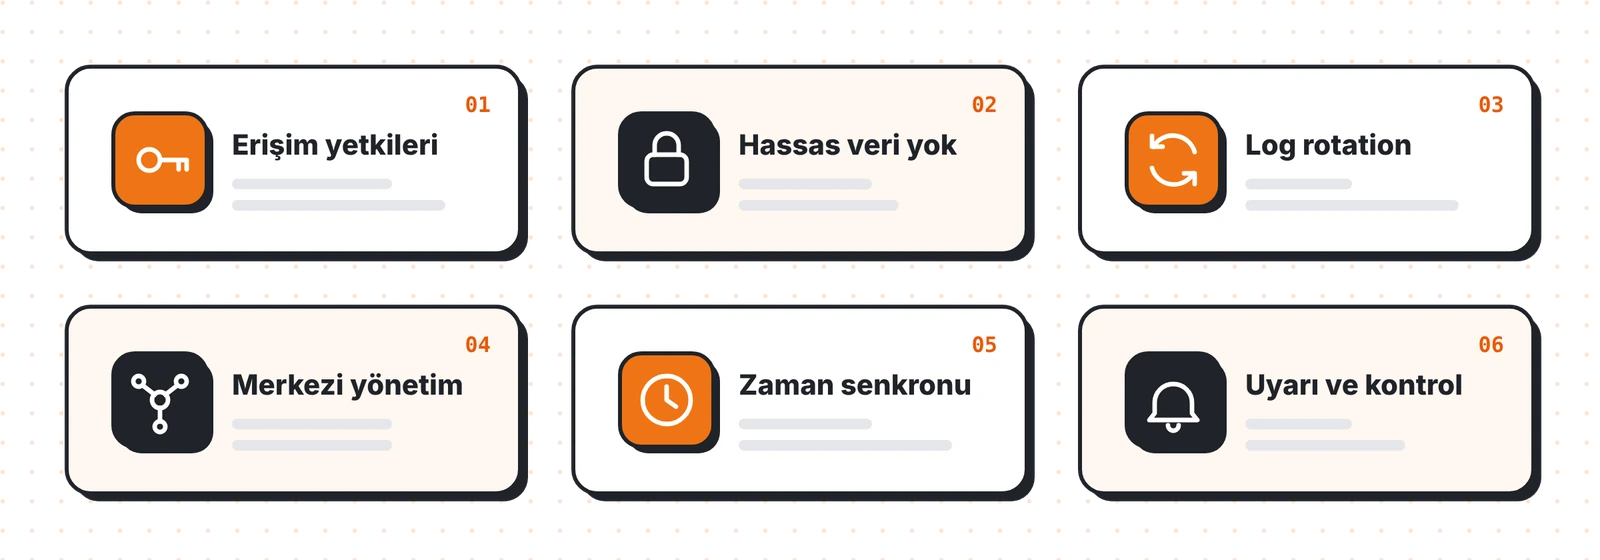
Log Yönetiminde Dikkat Edilmesi Gerekenler
Log kayıtlarının doğru yönetilmesi, hem sistem performansı hem de bilgi güvenliği açısından önemlidir.
Sıkça Sorulan Sorular
Log kayıtları işletim sistemleri, web sunucuları, uygulamalar, veritabanları ve ağ cihazları tarafından otomatik olarak oluşturulabilir. Kayıtların saklanması ve yönetilmesinden sorumlu taraf ise kullanılan hizmete ve yönetim modeline göre değişir. Bazı log kayıtları IP adresi içerir. Özellikle web sunucusu erişim loglarında istemcinin görünen IP adresi kaydedilebilir. Ancak tüm log türlerinde IP adresi bulunmaz. Proxy veya CDN kullanılan sistemlerde gerçek istemci adresinin doğru kaydedilmesi için ek yapılandırma gerekebilir. Log kaydı tutma zorunluluğu, hizmetin niteliğine ve ilgili mevzuata bağlıdır. Türkiye'de belirli hizmet sağlayıcılar için 5651 sayılı Kanun kapsamında kayıt tutma yükümlülükleri bulunabilir. Bunun dışında güvenlik standartları ve sözleşmesel gereklilikler de log tutulmasını gerektirebilir. Tam olarak aynı değildir. Log kaydı, sistemde gerçekleşen belirli bir olaya ilişkin bilgidir. Log dosyası ise bir veya daha fazla log kaydının saklandığı dosyadır. Log kayıtları dosyaların yanı sıra veritabanlarında veya merkezi kayıt sistemlerinde de tutulabilir. Log kayıtları kim tarafından tutulur?
Log kayıtları IP adresini gösterir mi?
Log kaydı tutmak zorunlu mu?
Log kaydı ile log dosyası aynı şey mi?
Web barındırma teknolojilerine ve dijital dünyaya meraklı bir içerik üreticisi. Yıllardır hosting, sunucu yönetimi ve web sitesi performansı gibi konularda araştırmalar yapıyor ve edindiği deneyimleri bu blogda paylaşıyor.


Yorum Yap