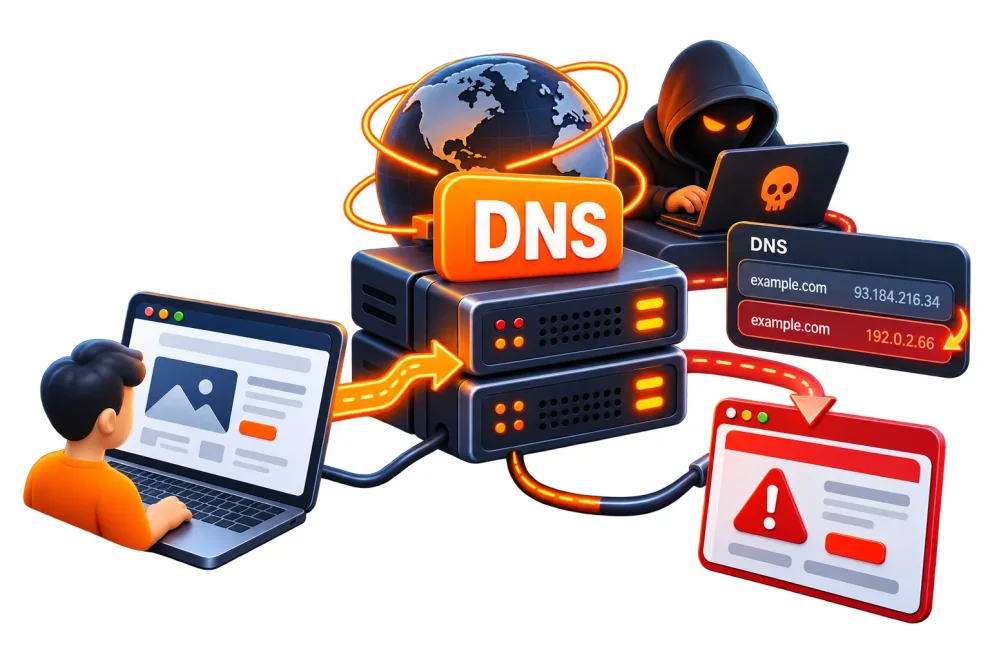
DNS Spoofing, kullanıcıların ziyaret etmek istediği gerçek bir alan adı yerine farklı veya zararlı bir IP adresine yönlendirilmesini amaçlayan DNS manipülasyonu yöntemidir. Kullanıcı tarayıcısına doğru web adresini yazmış olsa bile değiştirilmiş DNS bilgileri nedeniyle saldırganın kontrolündeki sahte bir siteye yönlendirilebilir.
Bu tür saldırılarda hedef doğrudan web sitesinin kendisi olmak zorunda değildir. Güvenli hosting altyapısı kullanılması sunucu tarafındaki risklerin azaltılmasına yardımcı olsa da DNS kayıtlarının veya kullanıcı tarafındaki DNS ayarlarının manipüle edilmesi ziyaretçinin farklı bir hedefe yönlendirilmesine neden olabilir.
DNS Spoofing Ne Demek?
DNS (Domain Name System), verigom.com gibi insanların kolaylıkla kullanabildiği alan adlarının ilgili IP adresleriyle eşleştirilmesini sağlayan sistemdir. Kullanıcı bir web adresini ziyaret etmek istediğinde DNS üzerinden gerçekleştirilen sorgular, bağlantının hangi IP adresine yönlendirileceğinin belirlenmesinde rol oynar.
DNS Spoofing ise bu çözümleme sürecinde kullanıcıya yanlış DNS bilgisinin sunulmasını ifade eder. Örneğin gerçek bir web sitesinin alan adı saldırgan tarafından kontrol edilen bir sunucunun IP adresiyle eşleştirilirse kullanıcı farkında olmadan sahte bir sayfaya yönlendirilebilir.
DNS sisteminin nasıl yapılandırıldığı ve hangi DNS sunucularının kullanıldığı bu noktada önemlidir. Kullanıcıların özel DNS hizmetlerini tercih etmesinin nedenlerinden biri de güvenlik, gizlilik veya filtreleme gibi ek özelliklerden yararlanabilmektir.
DNS Spoofing Nasıl Çalışır?
Normal bir DNS sorgusunda kullanıcının talep ettiği alan adı için doğru IP adresinin bulunması ve bağlantının bu adrese yönlendirilmesi beklenir. DNS Spoofing saldırısında ise bu süreçte kullanılan bilginin değiştirilmesi veya kullanıcıya sahte bir DNS yanıtı ulaştırılması hedeflenir. Basitleştirilmiş şekilde süreç şöyle düşünülebilir;
Saldırganın oluşturduğu sayfa gerçek web sitesine benziyorsa kullanıcı yönlendirildiğini hemen fark etmeyebilir. Bu nedenle yalnızca web sayfasının görünümüne bakarak bağlantının güvenilir olduğuna karar verilmemelidir.
Özellikle kendi sunucu ortamını yöneten kullanıcıların DNS servislerini ve erişim yetkilerini doğru yapılandırması önemlidir. VDS Server güvenliği kapsamında işletim sisteminin güncel tutulması, gereksiz servislerin kapatılması ve DNS yapılandırmalarındaki yetkisiz değişikliklerin takip edilmesi gerekir.
DNS Spoofing Türleri Nelerdir?
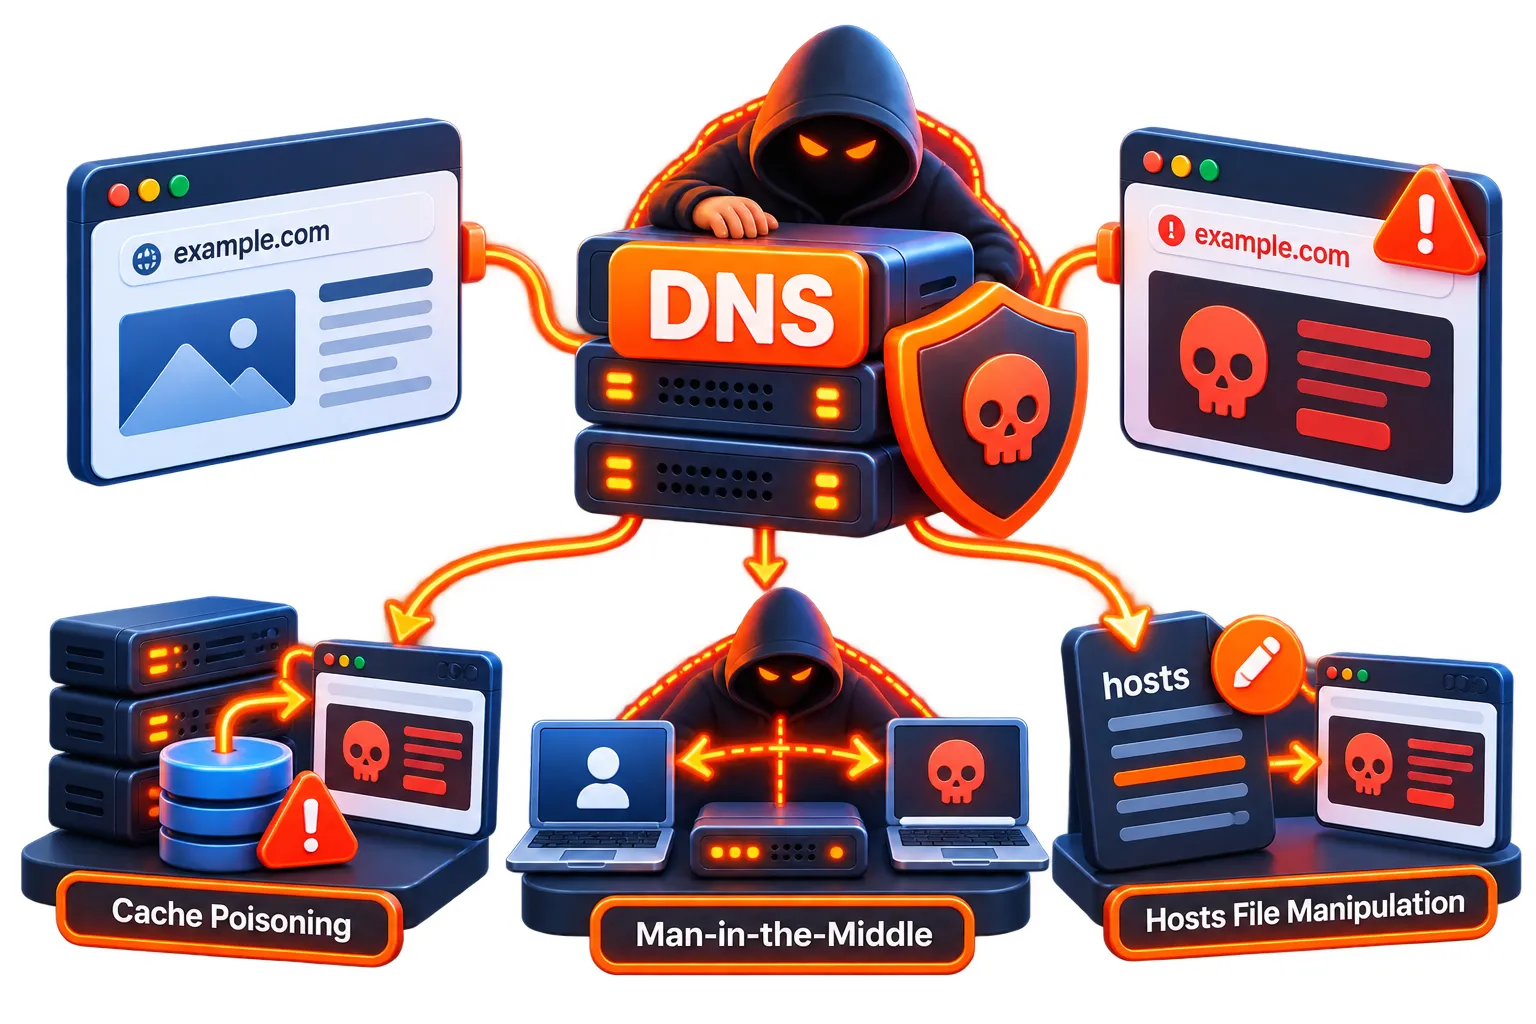
DNS Spoofing tek bir yöntemden ibaret değildir. Yanlış DNS bilgilerinin kullanıcıya ulaştırılması DNS önbelleğinin manipüle edilmesi, DNS yapılandırmasının değiştirilmesi veya farklı yönlendirme teknikleri sonucunda gerçekleşebilir.
DNS Cache Poisoning
DNS Cache Poisoning, Türkçede DNS önbellek zehirlenmesi olarak ifade edilebilir. DNS çözümleyicilerinin performansı artırmak amacıyla geçici olarak sakladığı DNS kayıtlarının yanlış bilgilerle değiştirilmesini hedefleyen bir saldırı türüdür.
Önbelleğe yanlış bir IP adresi kaydedildiğinde aynı DNS çözümleyicisini kullanan kullanıcılar belirli bir süre boyunca yanlış hedefe yönlendirilebilir. Sorunun etkisi önbellekte bulunan kaydın geçerlilik süresine ve etkilenen sistemin yapısına göre değişebilir.
DNS Hijacking
DNS Hijacking, kullanıcının veya sistemin DNS yapılandırmasının yetkisiz biçimde değiştirilmesi sonucunda DNS sorgularının farklı bir DNS hizmetine yönlendirilmesini ifade eder. Böyle bir durumda saldırgan, kullanıcının hangi IP adreslerine yönlendirileceği üzerinde etkili olabilir.
DNS Hijacking; cihaz, modem veya ağ yapılandırmasının değiştirilmesi gibi farklı senaryolarda ortaya çıkabilir. Bu nedenle DNS ayarlarında kullanıcının gerçekleştirmediği değişiklikler fark edildiğinde sistem ve ağ güvenliğinin kontrol edilmesi gerekir.
DNS Spoofing Saldırısının Belirtileri Nelerdir?
DNS Spoofing her zaman kullanıcı tarafından kolaylıkla fark edilemeyebilir. Özellikle sahte web sitesi gerçek siteye çok benzer şekilde hazırlanmışsa kullanıcı normal bir sayfayı ziyaret ettiğini düşünebilir. Şüphe oluşturabilecek bazı belirtiler şunlardır;
- Bilinen bir web adresinin beklenmedik farklı bir sayfaya yönlendirmesi.
- Daha önce sorunsuz açılan sitelerde sertifika uyarılarının görülmesi.
- Alan adı doğru olmasına rağmen alışılmadık sayfa içeriğinin görüntülenmesi.
- DNS ayarlarının kullanıcı müdahalesi olmadan değişmesi.
- Aynı web sitesinin farklı ağlarda farklı sonuç vermesi.
- Birden fazla web sitesinde beklenmedik yönlendirmelerin ortaya çıkması.
Bu belirtilerin görülmesi tek başına DNS Spoofing saldırısının kesin kanıtı değildir. Benzer problemler yanlış DNS yapılandırması, tarayıcı sorunları veya farklı ağ problemleri nedeniyle de ortaya çıkabilir.
DNS Spoofing Ne Gibi Risklere Yol Açar?
DNS Spoofing’in önemli risklerinden biri, kullanıcının doğru alan adını kullandığını düşünmesine rağmen farklı bir sisteme yönlendirilmesidir. Sahte sayfa üzerinden kullanıcı adı, parola veya diğer hassas bilgilerin girilmesi durumunda bu bilgiler kötü niyetli kişilerin eline geçebilir. DNS Spoofing sonucunda karşılaşılabilecek riskler arasında şunlar yer alır;
DNS manipülasyonu bu nedenle yalnızca web sitesinin yanlış açılması şeklinde değerlendirilmemelidir. Özellikle kurumsal ağlarda güvenilir DNS yapılandırması, erişim kontrolleri ve ağ güvenliği birlikte ele alınmalıdır.
DNS Spoofing Saldırılarından Nasıl Korunulur?
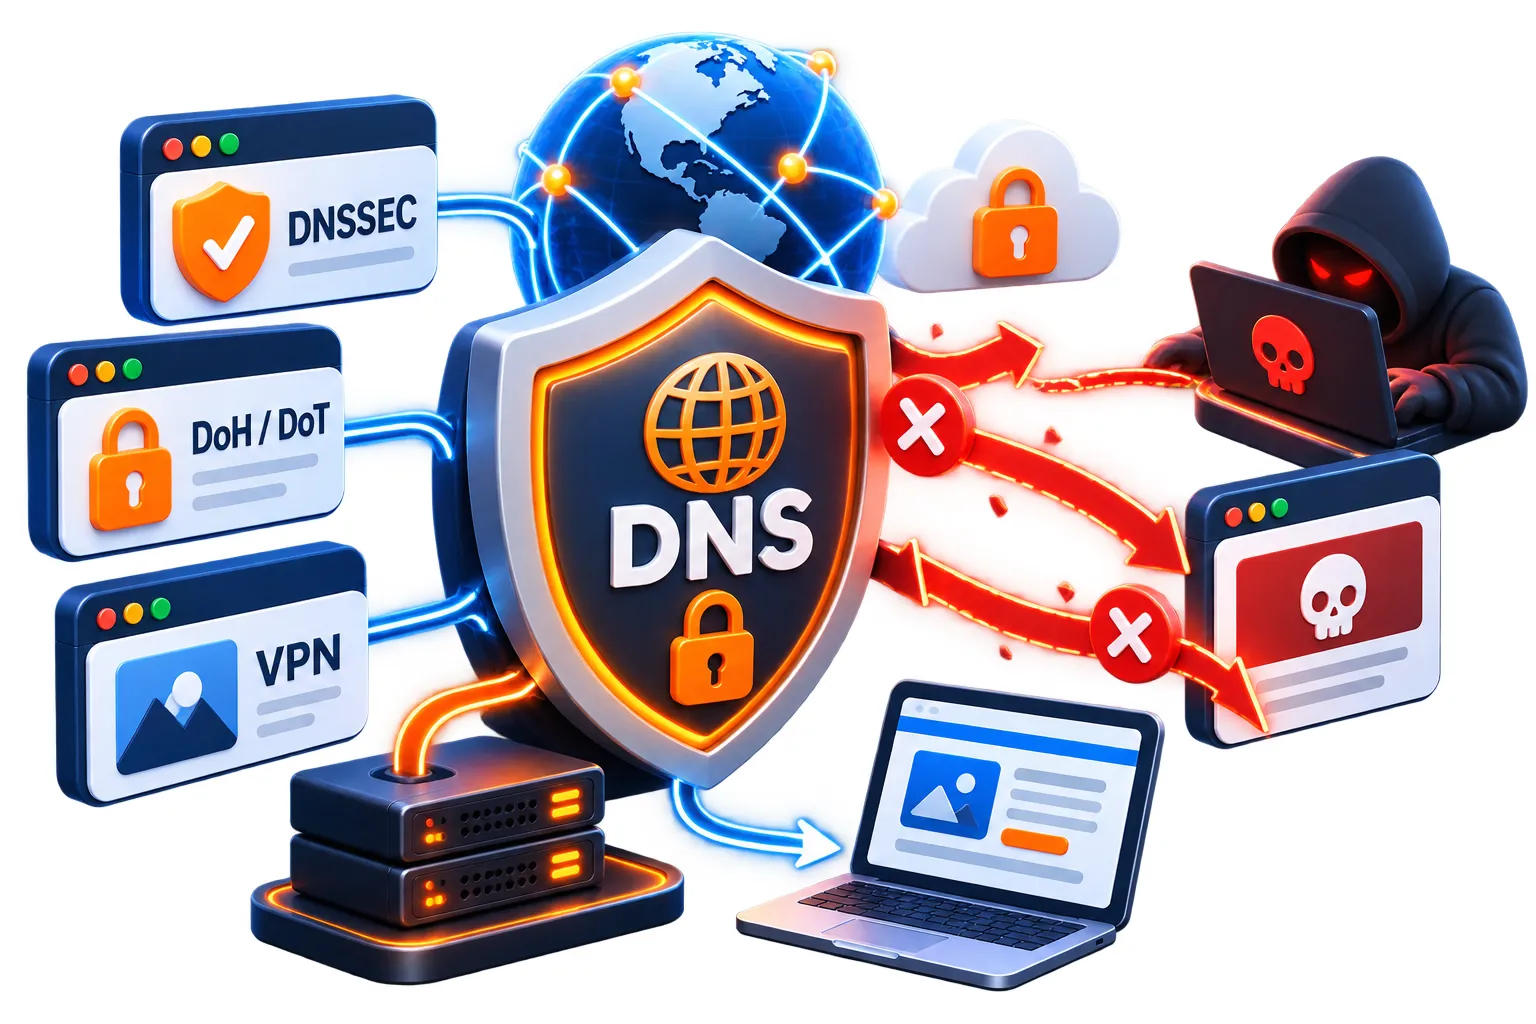
DNS Spoofing riskini azaltmak için hem kullanıcı hem de sistem yöneticisi tarafında güvenlik önlemleri uygulanabilir. Tek bir yöntem bütün saldırı senaryolarını engellemediği için güvenliğin farklı katmanlarda ele alınması gerekir. Uygulanabilecek önlemler arasında şunlar bulunur;
- Güvenilir DNS sağlayıcılarının kullanılması.
- DNSSEC desteğinden uygun altyapılarda yararlanılması.
- Modem ve ağ cihazlarının yönetici parolalarının değiştirilmesi.
- Cihaz ve ağ ekipmanlarının güncel tutulması.
- DNS yapılandırmalarının düzenli olarak kontrol edilmesi.
- HTTPS bağlantılarının ve sertifika uyarılarının dikkate alınması.
- Şüpheli yönlendirmelerde kullanıcı bilgilerinin girilmemesi.
- Kurumsal ağlarda DNS trafiğinin ve yapılandırma değişikliklerinin izlenmesi.
Web sitelerinde doğru yapılandırılmış bir SSL sertifikası ve HTTPS kullanılması da kullanıcıların bağlandıkları sunucunun kimliğini doğrulama sürecinde önemli rol oynar. Ancak HTTPS, DNS Spoofing’in gerçekleşmesini doğrudan engellemez; daha çok kullanıcı yanlış bir sunucuya yönlendirildiğinde geçerli sertifika doğrulamasının saldırının başarılı olmasını zorlaştırabileceği ek bir güvenlik katmanı sağlar.
DNS tarafında yaşanan her problem de güvenlik saldırısı anlamına gelmez. Örneğin DNS sunucu yanıt vermiyor hatası çoğunlukla bağlantı veya DNS yapılandırmasıyla ilişkili teknik bir sorundur ve DNS Spoofing ile aynı durum değildir.
DNS Spoofing ile DNS Hijacking Arasındaki Fark Nedir?
DNS Spoofing ve DNS Hijacking birbiriyle ilişkili olsa da aynı kavram değildir. DNS Spoofing genel olarak kullanıcıya yanlış DNS bilgisi sunularak farklı bir IP adresine yönlendirilmesini ifade eder.
DNS Hijacking ise DNS sorgularının kontrolünün ele geçirilmesi veya DNS yapılandırmasının yetkisiz biçimde değiştirilmesiyle ilgilidir. Örneğin bir cihazın DNS sunucusu saldırganın kontrolündeki bir DNS sunucusuyla değiştirilirse bu durum DNS Hijacking olarak değerlendirilebilir ve sonucunda kullanıcıya sahte DNS yanıtları sunulabilir.
Kısaca DNS Hijacking, DNS Spoofing sonucuna ulaşmak için kullanılabilecek yöntemlerden biri olabilir.
DNS Spoofing ile Phishing Arasındaki Fark Nedir?
Phishing, kullanıcıları kandırarak parola, ödeme bilgisi veya diğer hassas verileri elde etmeyi amaçlayan sosyal mühendislik yöntemlerinin genel adıdır. Kullanıcıya sahte bir e-posta veya mesaj gönderilerek gerçek bir hizmeti taklit eden sayfaya yönlendirilmesi yaygın phishing örneklerinden biridir.
DNS Spoofing’de ise kullanıcı bağlantıya kendisi doğru alan adını yazarak ulaşmaya çalışsa dahi DNS çözümlemesinin manipüle edilmesi sonucunda farklı bir hedefe yönlendirilebilir. Dolayısıyla iki yöntem farklı çalışsa da DNS Spoofing sonucunda oluşturulan sahte sayfa phishing amacıyla kullanılabilir.
Sık Sorulan Sorular
DNS spoofing nasıl anlaşılır?
Beklenmedik yönlendirmeler, geçersiz sertifika uyarıları ve DNS ayarlarındaki açıklanamayan değişiklikler DNS Spoofing şüphesi oluşturabilir. Ancak bu belirtiler farklı bağlantı ve yapılandırma problemlerinde de görülebilir. Kesin tespit için DNS kayıtlarının, kullanılan DNS sunucularının ve ağ trafiğinin teknik olarak incelenmesi gerekebilir.
DNS cache poisoning nedir?
DNS Cache Poisoning, DNS çözümleyicisinin önbelleğine yanlış veya sahte DNS bilgilerinin yerleştirilmesini ifade eder. Böylece gerçek alan adı saldırganın belirlediği farklı bir IP adresiyle eşleştirilebilir. Yanlış kayıt önbellekte kaldığı sürece aynı çözümleyiciyi kullanan kullanıcıların bağlantıları etkilenebilir.
DNS zehirlenmesi nasıl düzeltilir?
DNS zehirlenmesinde uygulanacak çözüm sorunun hangi sistemde ortaya çıktığına bağlıdır. Etkilenen DNS önbelleğinin temizlenmesi, doğru DNS kayıtlarının doğrulanması ve yetkisiz değişikliğe neden olan güvenlik açığının giderilmesi gerekebilir. Kurumsal veya geniş kapsamlı bir DNS sorunu söz konusuysa sistem yöneticisi ya da DNS sağlayıcısı tarafından ayrıntılı inceleme yapılmalıdır.
HTTPS DNS spoofing saldırılarına karşı koruma sağlar mı?
HTTPS, DNS kayıtlarının manipüle edilmesini doğrudan engellemez. Bununla birlikte tarayıcı bağlandığı sunucunun sunduğu sertifikanın ziyaret edilen alan adı için geçerli olup olmadığını kontrol ettiği için saldırganın gerçek alan adına ait geçerli bir sertifika sunamaması durumunda güvenlik uyarısı oluşabilir. Bu nedenle HTTPS önemli bir koruma katmanı sağlasa da DNS güvenliğinin yerine geçmez.
Güvenli DNS kullanmak DNS spoofing saldırılarını önler mi?
Güvenilir ve güvenlik özellikleri sunan bir DNS hizmeti bazı DNS tabanlı saldırı risklerinin azaltılmasına yardımcı olabilir. DNSSEC doğrulaması gibi mekanizmalar DNS yanıtlarının bütünlüğünün kontrol edilmesini sağlayarak belirli DNS manipülasyonu türlerine karşı koruma sunabilir. Ancak hiçbir DNS hizmeti tek başına bütün saldırı yöntemlerine karşı mutlak güvenlik sağlamaz.
DNS temizliği nasıl yapılır?
DNS temizliği, cihazda saklanan DNS önbelleğinin silinerek alan adları için güncel DNS bilgilerinin yeniden alınmasını sağlar. Windows'ta Komut İstemi üzerinden ipconfig /flushdns komutu kullanılabilirken macOS ve Linux sistemlerde uygulanacak yöntem işletim sistemi ve kullanılan DNS hizmetine göre değişebilir. DNS önbelleğini temizlemek bağlantı ve eski DNS kaydı kaynaklı bazı sorunları çözebilir ancak DNS sunucusundaki hatalı veya kötü niyetli kayıtları tek başına düzeltmez.
DNS zehirlenmesi nedir?
DNS zehirlenmesi, DNS önbelleğine yanlış veya sahte kayıtların yerleştirilerek bir alan adının olması gerekenden farklı bir IP adresine yönlendirilmesidir. Bu durum kullanıcıların doğru web adresini yazmalarına rağmen sahte veya zararlı bir sunucuya yönlendirilmelerine neden olabilir. DNS Cache Poisoning olarak da bilinen bu saldırı, kullanıcı bilgilerinin ele geçirilmesi veya zararlı içeriklerin sunulması gibi güvenlik riskleri oluşturabilir.
Web barındırma teknolojilerine ve dijital dünyaya meraklı bir içerik üreticisi. Yıllardır hosting, sunucu yönetimi ve web sitesi performansı gibi konularda araştırmalar yapıyor ve edindiği deneyimleri bu blogda paylaşıyor.


Yorum Yap