Gelişmiş Kalıcı Tehdit (APT), belirli bir sisteme veya kuruma uzun süreli ve gizli erişim sağlamayı amaçlayan, planlı ve hedef odaklı siber saldırıları ifade eder. APT saldırılarında saldırganlar sisteme yalnızca giriş yapmayı değil, mümkün olduğunca fark edilmeden erişimlerini sürdürmeyi ve hedefledikleri verilere ulaşmayı amaçlar.
Özellikle kritik verilerin ve servislerin bulunduğu dedicated server gibi altyapılarda erişim kontrollerinin, güvenlik güncellemelerinin ve ağ trafiğinin düzenli olarak izlenmesi APT dahil olmak üzere gelişmiş siber tehditlere karşı güvenlik açısından önemlidir. APT saldırıları klasik ve kısa süreli saldırılardan farklı olarak haftalar, aylar hatta bazı durumlarda daha uzun süre fark edilmeden devam edebilir.
APT (Advanced Persistent Threat) Ne Demek?
APT, İngilizce Advanced Persistent Threat ifadesinin kısaltmasıdır ve Türkçede “Gelişmiş Kalıcı Tehdit” olarak kullanılır. İfadedeki üç kavram saldırının temel karakterini açıklar:
- Advanced (Gelişmiş): Saldırganların birden fazla teknik ve araç kullanabilmesini,
- Persistent (Kalıcı): Hedef sistemde uzun süre erişim sağlamaya çalışmasını,
- Threat (Tehdit): Belirli bir amacı ve hedefi bulunan organize tehdit faaliyetini ifade eder.
APT’leri diğer birçok siber saldırıdan ayıran temel noktalardan biri hedef sistem içerisinde uzun süreli ve mümkün olduğunca fark edilmeden faaliyet göstermeye çalışmalarıdır.
APT Saldırılarının Temel Özellikleri Nelerdir?
APT saldırıları çoğunlukla rastgele ve kısa süreli saldırılardan farklı özelliklere sahiptir. Saldırganlar belirli bir hedef seçebilir, hedef hakkında ön araştırma yapabilir ve sistem içerisinde kalıcı erişim elde etmeye çalışabilir. APT saldırılarında öne çıkan özellikler şunlardır;
- Belirli kurum veya sistemlerin hedeflenmesi
- Saldırı öncesinde kapsamlı bilgi toplanması
- Birden fazla saldırı yönteminin birlikte kullanılabilmesi
- Sistemde uzun süre fark edilmeden kalmaya çalışılması
- Yetkilerin ve erişim alanının genişletilmeye çalışılması
- Ağ içerisinde farklı sistemlere ilerleme girişimleri
- Hassas veya stratejik verilere erişimin hedeflenmesi
- Normal ağ trafiğini taklit ederek tespitten kaçınma girişimleri
Dolayısıyla APT yalnızca kullanılan bir zararlı yazılımı değil, farklı aşama ve tekniklerden oluşabilen kapsamlı bir saldırı sürecini tanımlar.
APT Saldırısı Nasıl Gerçekleşir?
APT saldırılarında izlenen yöntem hedefe ve saldırganın amacına göre değişebilir. İlk erişim; kimlik avı saldırıları, ele geçirilmiş kullanıcı bilgileri, yazılım açıkları veya yanlış yapılandırılmış sistemler gibi farklı yollarla sağlanabilir.
İlk erişimin ardından saldırgan sistem içerisinde kalıcılık sağlamaya, daha yüksek yetkiler elde etmeye ve hedeflediği kaynaklara ulaşmaya çalışabilir. Bu nedenle APT saldırısı tek bir işlemden ziyade birbirini takip eden faaliyetlerden oluşabilir.
Saldırının Aşamaları
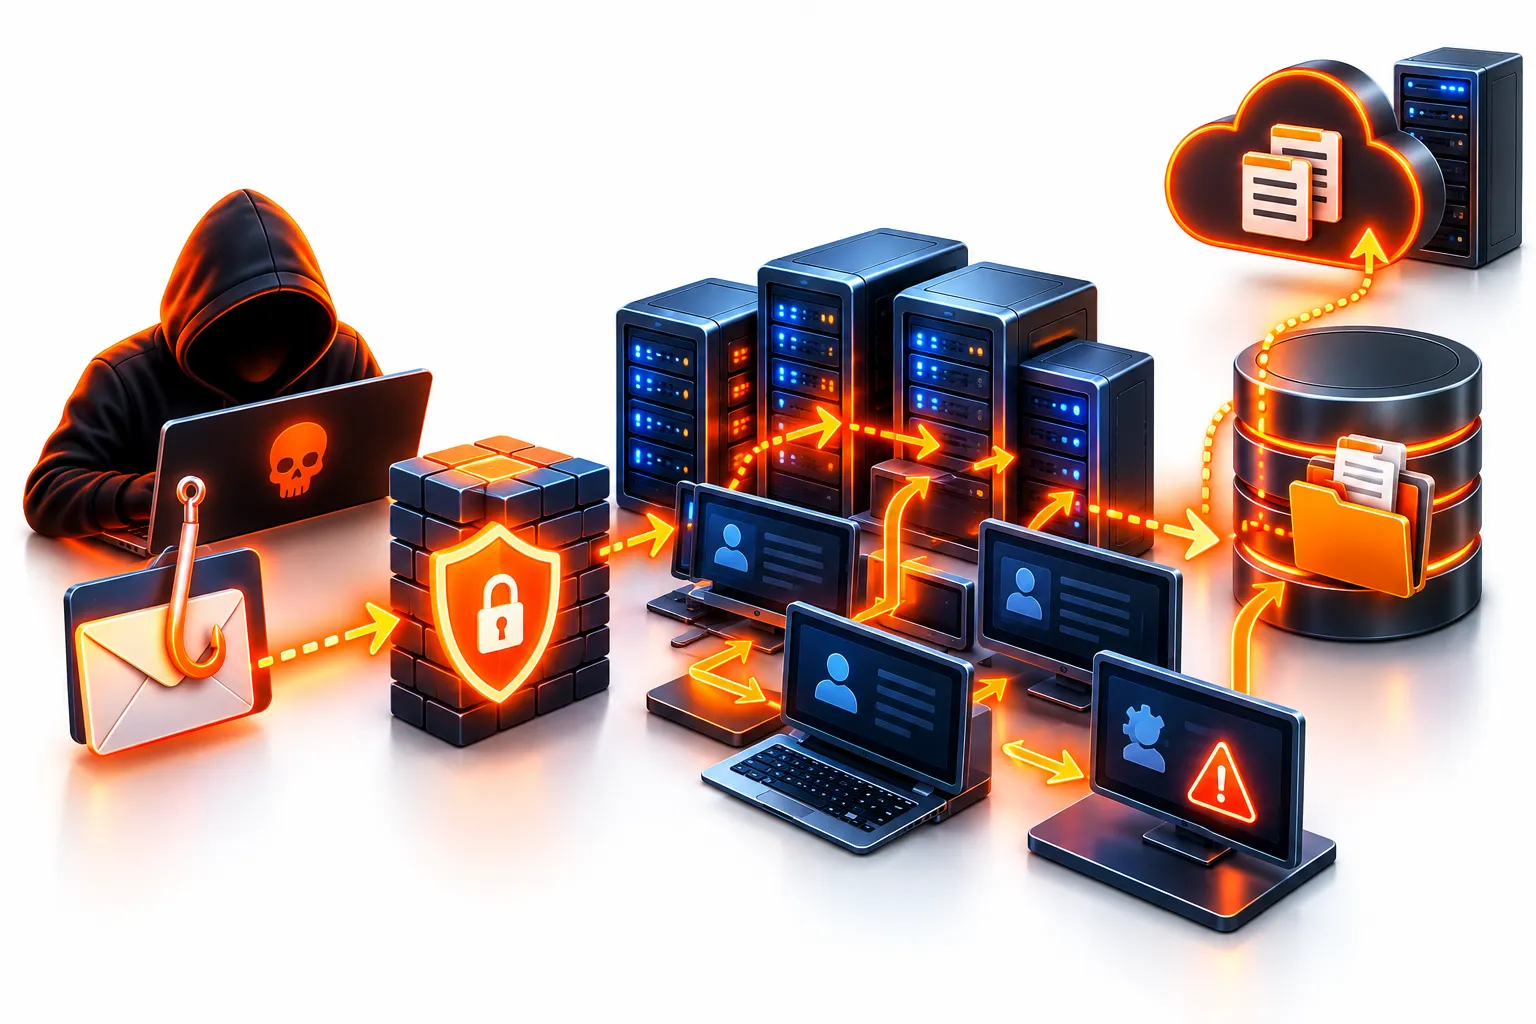
Her APT saldırısı aynı şekilde gerçekleşmese de süreç genel olarak şu aşamaları içermektedir;
- Hedef hakkında bilgi toplama: Kurumun çalışanları, kullandığı sistemler ve potansiyel zayıflıklar araştırılabilir.
- İlk erişim: Kimlik avı, güvenlik açığı veya ele geçirilmiş hesap gibi yöntemlerle sisteme giriş sağlanabilir.
- Kalıcılık sağlama: Sisteme daha sonra yeniden erişebilmek için çeşitli mekanizmalar oluşturulabilir.
- Yetki yükseltme: Daha fazla sisteme ve veriye erişebilmek için yüksek yetkili hesaplara ulaşılmaya çalışılabilir.
- Yanal hareket: Aynı ağ içerisindeki diğer cihaz ve sunuculara erişim denenebilir.
- Veri toplama: Saldırının amacına uygun hassas bilgiler belirlenerek toplanabilir.
- Veri çıkarma veya hedeflenen işlemi gerçekleştirme: Toplanan bilgiler dışarı aktarılabilir veya saldırının diğer hedefleri uygulanabilir.
Bu aşamaların tamamının her saldırıda gerçekleşmesi gerekmez. Saldırganın amacı ve hedef sistemin yapısı süreci değiştirebilir.
Saldırılar Kimleri Hedef Alır?
APT saldırıları genellikle saldırgan açısından yüksek değere sahip bilgi veya sistemlere erişimi bulunan hedeflere yönelir. Bu nedenle kamu kurumları, savunma sektörü, finans kuruluşları, teknoloji şirketleri, enerji altyapıları ve büyük ölçekli işletmeler hedefler arasında bulunabilir.
Ancak yalnızca büyük kuruluşların risk altında olduğu düşünülmemelidir. Daha büyük bir kuruma erişim sağlayabilecek tedarikçiler veya iş ortakları da saldırganlar açısından ara hedef haline gelebilir.
APT ile Geleneksel Siber Saldırılar Arasındaki Fark Nedir?
APT saldırıları ile diğer siber saldırılar arasındaki en belirgin farklılıklardan biri hedef, süre ve saldırının kapsamıdır.
Geleneksel saldırıların bir bölümü çok sayıda sisteme yönelik otomatik yöntemlerle gerçekleştirilebilir. APT saldırılarında ise belirli bir hedefin uzun süre izlenmesi ve hedefe uygun saldırı yöntemlerinin kullanılması daha yaygındır.
APT saldırganları sisteme eriştikten sonra hemen dikkat çekici bir işlem yapmak yerine gizliliğini korumaya çalışabilir. Amaç, sistem içerisinde mümkün olduğunca uzun süre faaliyet göstermek ve değerli verilere erişmektir.
APT Saldırısı Nasıl Tespit Edilir?
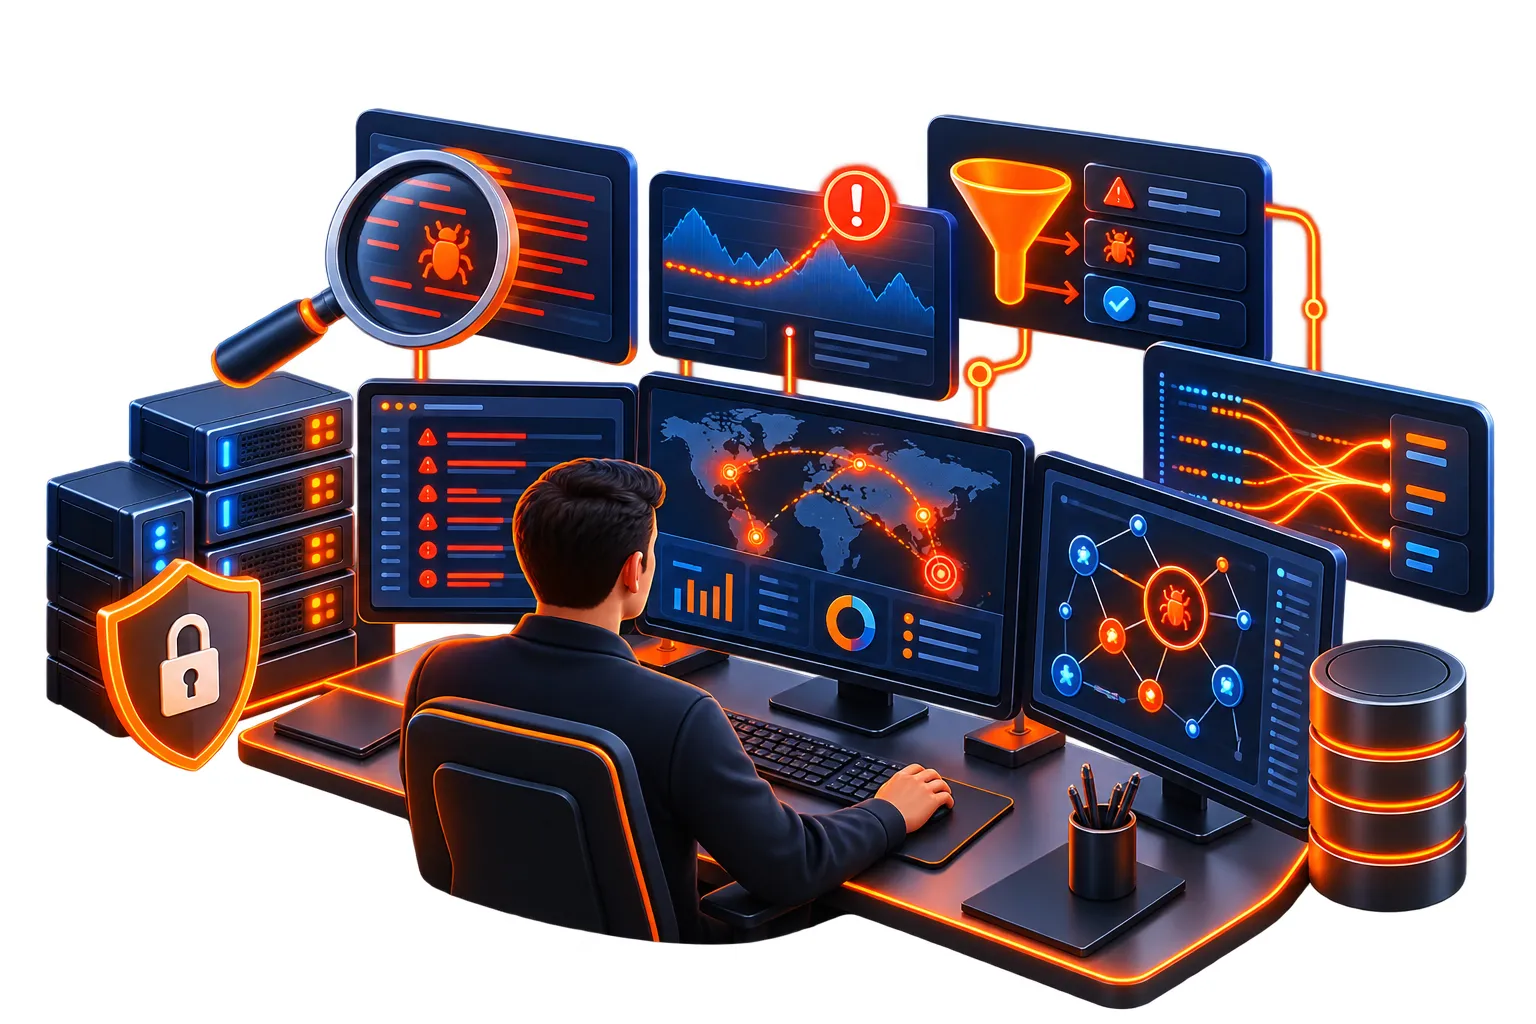
APT saldırılarının tespit edilmesi zor olabilir çünkü saldırganlar faaliyetlerini normal kullanıcı ve ağ trafiğine benzetmeye çalışabilir. Bu nedenle yalnızca antivirüs yazılımına güvenmek yerine sistem ve ağ davranışlarının birlikte izlenmesi önemlidir. Şüpheli olabilecek bazı göstergeler ise aşağıdaki gibidir;
- Alışılmadık saatlerde gerçekleşen oturum açma işlemleri.
- Bilinmeyen IP adreslerinden gelen erişimler.
- Kullanıcı hesaplarında beklenmeyen yetki değişiklikleri.
- Ağ içerisinde olağan dışı veri transferleri.
- Normalde iletişim kurmayan sistemler arasında bağlantı kurulması.
- Beklenmeyen servis veya işlemlerin çalışması.
- Güvenlik kayıtlarının değiştirilmesi ya da silinmesi.
- Tekrarlayan başarısız erişim girişimleri.
Tek bir belirti doğrudan APT saldırısının kanıtı değildir. Farklı güvenlik kayıtlarının ve olayların birlikte analiz edilmesi gerekir.
Saldırılardan Nasıl Korunulur?
APT saldırılarına karşı tek bir güvenlik önlemi yeterli değildir. Savunmanın farklı katmanlarda oluşturulması ve bir sistem ele geçirilse dahi saldırganın diğer kaynaklara erişiminin sınırlandırılması gerekir. Korunmak için uygulanabilecek temel önlemler şunlar yer alıyor;
- İşletim sistemi ve yazılımları güncel tutmak.
- Kritik güvenlik açıklarını zamanında kapatmak.
- Çok faktörlü kimlik doğrulama kullanmak.
- Kullanıcılara yalnızca ihtiyaç duydukları yetkileri vermek.
- Ağları uygun şekilde segmentlere ayırmak.
- E-posta ve kimlik avı güvenliğine önem vermek.
- Sunucu ve ağ loglarını düzenli olarak izlemek.
- Olağan dışı kullanıcı ve ağ davranışlarını takip etmek.
- Düzenli yedekleme yapmak.
- Olay müdahale planı oluşturmak.
Özellikle ayrıcalıklı kullanıcı hesaplarının korunması önemlidir. Saldırgan yüksek yetkili bir hesabı ele geçirdiğinde ağ içerisindeki hareket alanını önemli ölçüde genişletebilir.
Gelişmiş Kalıcı Tehdit (APT) Saldırılarında Sunucu Güvenliği Neden Önemlidir?
Sunucular; web uygulamaları, veritabanları, kurumsal dosyalar ve farklı kritik servisleri barındırabildiğinden APT saldırıları açısından önemli hedeflerden biri olabilir. Bir sunucunun ele geçirilmesi, saldırganın yalnızca ilgili sisteme değil aynı ağ içerisindeki diğer kaynaklara erişim sağlamaya çalışmasına da imkân verebilir.
Bu nedenle sunucu güvenliğinde yalnızca güçlü parola kullanılması yeterli değildir. Güvenlik yamalarının uygulanması, gereksiz servislerin kapatılması, erişim yetkilerinin sınırlandırılması, çok faktörlü kimlik doğrulamanın kullanılması ve logların düzenli olarak takip edilmesi gerekir.
Sunucu altyapısında ağ segmentasyonu ve erişim kontrolü de önem taşır. Bir sistemin ele geçirilmesi durumunda saldırganın tüm altyapıya serbestçe ulaşmasını engelleyecek güvenlik katmanlarının bulunması APT saldırılarının etkisini sınırlamaya yardımcı olabilir.
Sık Sorulan Sorular
APT Saldırısı Ne Kadar Sürebilir?
APT saldırılarının belirli bir süresi yoktur. Saldırganlar hedef sistemde haftalar, aylar veya daha uzun süre fark edilmeden faaliyet göstermeye çalışabilir. Süre saldırının amacı, hedef sistem ve güvenlik önlemlerine göre değişir.
APT Zararlı Yazılım mıdır?
APT tek başına belirli bir zararlı yazılım türü değildir. Zararlı yazılımlar bir APT operasyonunda kullanılan araçlardan biri olabilir; APT kavramı ise çok sayıda teknik ve aşamayı kapsayabilen daha geniş bir tehdit faaliyetini ifade eder.
APT Saldırılarının Amacı Nedir?
Amaç saldırgana ve hedefe göre değişebilir. Hassas verilerin ele geçirilmesi, uzun süreli istihbarat toplanması, fikrî mülkiyete erişim veya kritik sistemlerin izlenmesi APT operasyonlarının amaçları arasında bulunabilir.
APT Saldırısı Nasıl Engellenir?
APT saldırılarını tek bir güvenlik ürünüyle tamamen engellemek mümkün değildir. Güncel sistemler, çok faktörlü kimlik doğrulama, minimum yetki prensibi, ağ segmentasyonu, güvenlik izleme, kullanıcı farkındalığı ve düzenli log analizi gibi birbirini tamamlayan güvenlik önlemleri birlikte uygulanmalıdır.
Web barındırma teknolojilerine ve dijital dünyaya meraklı bir içerik üreticisi. Yıllardır hosting, sunucu yönetimi ve web sitesi performansı gibi konularda araştırmalar yapıyor ve edindiği deneyimleri bu blogda paylaşıyor.


Yorum Yap