Veri kaybı; dijital ortamda saklanan dosya, belge, veri tabanı veya sistem bilgilerinin silinmesi, bozulması ya da erişilemez hale gelmesi durumudur. Kullanıcı hataları, donanım arızaları, yazılım sorunları ve siber saldırılar veri kaybına neden olabilecek başlıca faktörler arasında yer alır.
Web sitesi ve uygulama verilerinin korunması, kullanılan sunucu altyapısının yönetiminde önemli bir konudur. Özellikle VDS Server gibi kullanıcının sunucu yönetiminde daha fazla sorumluluk üstlendiği yapılarda yedekleme planının oluşturulması ve yedeklerin düzenli olarak kontrol edilmesi gerekir.
Verilerin korunması yalnızca dosyaların bir kopyasını oluşturmak ile sınırlı değildir. Etkili bir veri güvenliği yaklaşımı; erişim yetkilerinden sistem güncellemelerine, yedekleme politikasından zararlı yazılımlara karşı alınan önlemlere kadar farklı güvenlik katmanlarını birlikte ele alır.
Veri Kaybı Neden Olur?
Veri kaybı hem teknik sorunlar hem de insan kaynaklı hatalar sonucunda meydana gelebilir. HDD veya SSD arızaları, yanlışlıkla silinen dosyalar, hatalı yapılandırmalar, yazılım problemleri ve siber saldırılar verilerin kullanılamaz hale gelmesine yol açabilir.
Yüksek miktarda verinin barındırıldığı Dedicated Server altyapılarında da donanım yapısının yanı sıra yedekleme ve sistem yönetimi süreçlerinin doğru planlanması önemlidir. Kritik verilerin yalnızca aktif sunucu üzerinde tutulması olası bir arıza veya güvenlik olayında veri kaybının etkisini artırabilir. Veri kaybının yaygın nedenleri şunlardır;
- Donanım ve depolama birimi arızaları
- Dosyaların yanlışlıkla silinmesi
- Disklerin hatalı biçimlendirilmesi
- İşletim sistemi ve yazılım sorunları
- Zararlı yazılımlar ve fidye yazılımları
- Yetkisiz erişim ve siber saldırılar
- Hatalı sunucu yapılandırmaları
- Elektrik kesintileri ve ani sistem kapanmaları
- Güncel yedeklerin bulunmaması
- Yangın, su baskını ve benzeri fiziksel olaylar
Donanım Arızaları
HDD, SSD ve diğer depolama birimleri zaman içerisinde arızalanabilir. Depolama biriminin fiziksel veya elektronik olarak zarar görmesi, içerisindeki verilerin kısmen ya da tamamen erişilemez hale gelmesine neden olabilir.
Bu nedenle önemli verilerin tek bir depolama biriminde saklanması yeterli değildir. Donanım arızası ihtimaline karşı verilerin farklı bir sistem veya depolama alanında güncel kopyalarının bulunması gerekir.
Kullanıcı Hataları
Yanlış dosyanın silinmesi, bir diskin yanlışlıkla biçimlendirilmesi veya hatalı sistem yapılandırması veri kaybına neden olabilir. Birden fazla kişinin aynı sistem üzerinde çalıştığı yapılarda kullanıcı yetkilerinin gereğinden geniş tutulması da bu riski artırabilir.
Kullanıcılara sadece görevlerini gerçekleştirmek için ihtiyaç duydukları erişim yetkilerinin verilmesi önemlidir. Kritik işlemlerin kayıt altına alınması da olası bir sorunun kaynağının daha kolay belirlenmesine yardımcı olur.
Siber Saldırılar ve Zararlı Yazılımlar
Fidye yazılımları başta olmak üzere çeşitli zararlı yazılımlar dosyaları şifreleyebilir, silebilir veya kullanılamaz hale getirebilir. Yetkisiz erişim sonucunda veri tabanları ve sistem dosyaları da zarar görebilir.
Bu tür tehditlere karşı güvenlik önlemleri ile birlikte ana sistemden bağımsız yedeklerin bulundurulması önemlidir. Aksi durumda saldırganların aktif verilerle birlikte erişilebilir durumdaki yedeklere de zarar verme ihtimali bulunabilir.
🛡️ Fidye Yazılımları ve Siber Tehditler
Fidye yazılımları (ransomware) ve yetkisiz erişim girişimleri kritik verilerinizi şifreleyebilir. Bu tür saldırılara karşı ana sistemden tamamen izole edilmiş bağımsız yedekleme stratejileri hayati önem taşır.
Yazılım ve Sistem Hataları
İşletim sistemi sorunları, başarısız güncellemeler, uygulama hataları veya veri tabanı problemleri veri bütünlüğünü etkileyebilir. Özellikle kritik sistemlerde yapılan hatalı yapılandırmalar hizmetlerin çalışmasını ve verilere erişimi engelleyebilir.
Büyük sistem değişikliklerinden ve güncellemelerden önce güncel bir yedek oluşturulması olası problemlerde geri dönüş imkânı sağlar. Değişikliklerin kontrollü ve kayıt altına alınmış şekilde gerçekleştirilmesi de hata riskini azaltabilir.
Veri Kaybının Sonuçları Nelerdir?
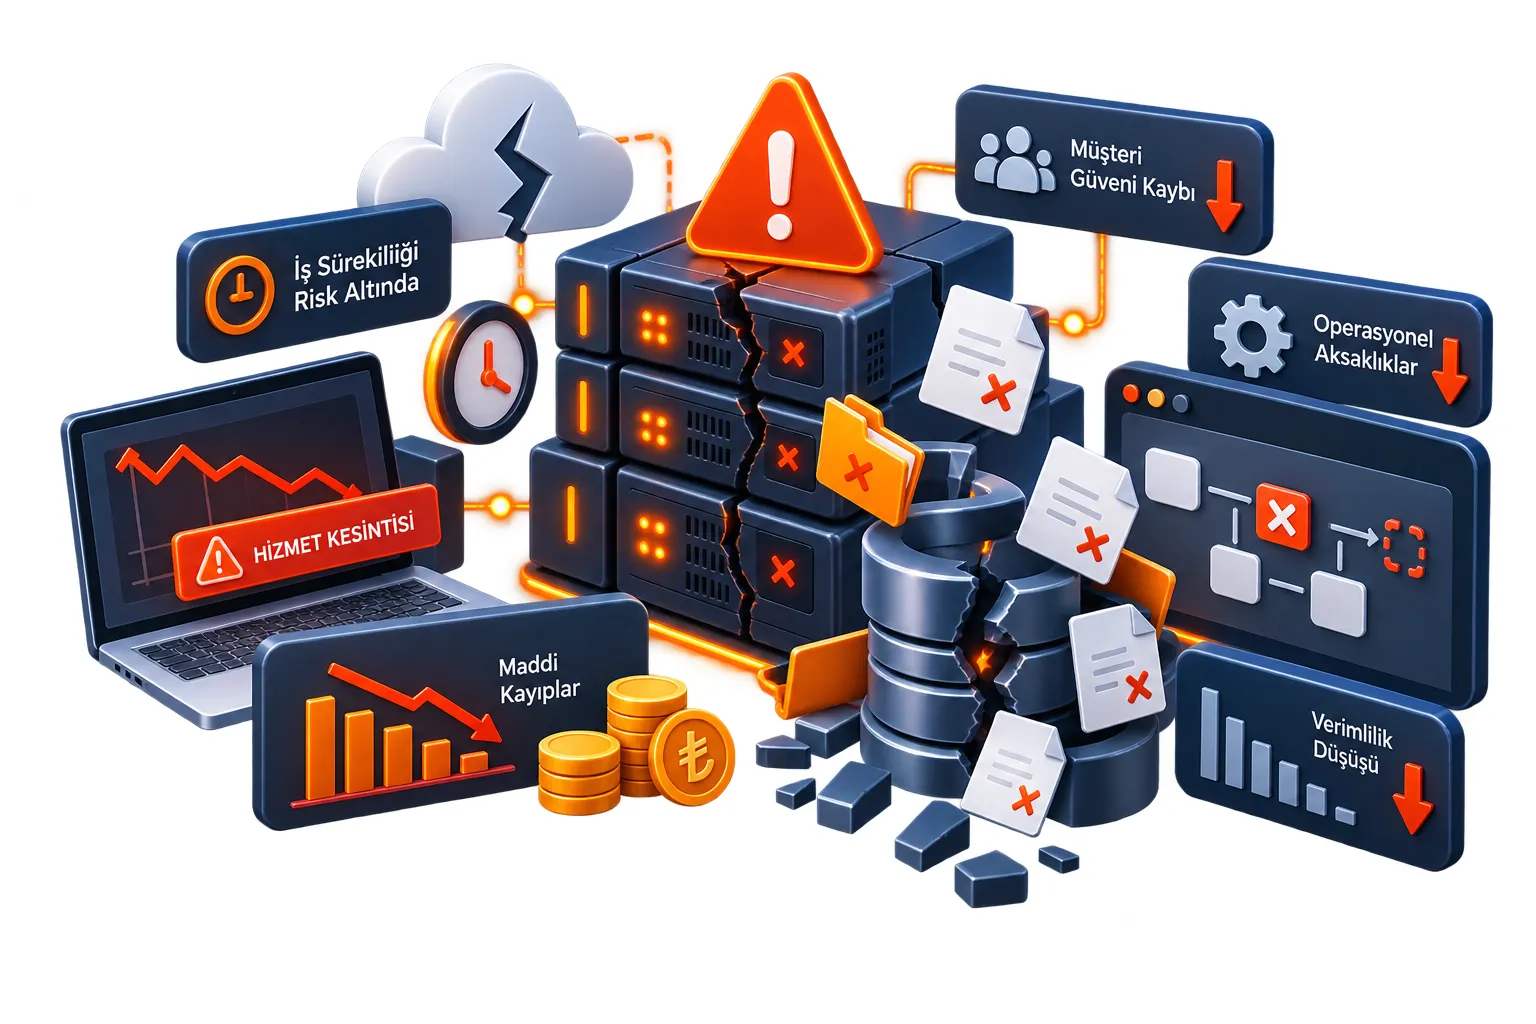
Veri kaybının etkisi kaybedilen verinin türüne ve önemine göre değişir. Bireysel bir dosyanın kaybedilmesi sınırlı bir sorun oluşturabilirken müşteri kayıtlarının, proje dosyalarının veya web sitesi veri tabanının kaybedilmesi işletmenin faaliyetlerini doğrudan etkileyebilir. Veri kaybının başlıca sonuçları arasında şunlar bulunur;
- İş süreçlerinin kesintiye uğraması
- Web sitesi veya uygulamaların kullanılamaması
- Müşteri ve proje kayıtlarının kaybedilmesi
- Veri kurtarma maliyetlerinin oluşması
- Hizmet kesintilerinin yaşanması
- İşletme itibarının zarar görmesi
- Verinin niteliğine ve olayın koşullarına bağlı hukuki yükümlülüklerin ortaya çıkması
Bu nedenle veri kaybının maliyeti yalnızca kaybolan dosyaların değeri üzerinden değerlendirilmemelidir. Sistemin ne kadar süre kullanılamadığı ve kesintinin iş süreçlerine olan etkisi de dikkate alınmalıdır.
Veri Kaybı Durumunda Ne Yapılmalıdır?
Veri kaybı fark edildiğinde mümkünse etkilenen depolama alanına yeni veri yazılması durdurulmalıdır. Yeni verilerin aynı fiziksel alanların üzerine yazılması, bazı veri kurtarma senaryolarında kaybolan verilerin geri getirilebilme ihtimalini azaltabilir.
Ardından sorunun kaynağı belirlenmeli ve kullanılabilir yedeklerin bulunup bulunmadığı kontrol edilmelidir. Donanım arızası veya kritik veri kaybı söz konusuysa bilinçsiz şekilde farklı kurtarma işlemleri gerçekleştirmek yerine profesyonel destek alınması değerlendirilebilir.
Siber saldırıdan şüpheleniliyorsa doğrudan yedekten geri yükleme yapmak da yeterli olmayabilir. Öncelikle saldırının kaynağı belirlenmeli ve sistem güvenli hale getirildikten sonra güvenilir bir yedekten geri dönüş yapılmalıdır.
Kaybolan Veriler Kurtarılabilir mi?
Kaybolan verilerin kurtarılıp kurtarılamayacağı veri kaybının nedenine ve depolama ortamının durumuna bağlıdır. Yanlışlıkla silinen bazı dosyalar veya mantıksal dosya sistemi sorunlarında verilerin bir bölümü kurtarılabilir.
Fiziksel olarak ciddi şekilde zarar görmüş depolama birimlerinde ise kurtarma işlemi daha zor olabilir veya verilerin tamamına ulaşılamayabilir. Veri kaybının ardından depolama alanının kullanılmaya devam edilmesi de kurtarma ihtimalini etkileyebilir.
Bu nedenle önemli veriler için veri kurtarma yöntemlerine güvenmek yerine veri kaybı yaşanmadan önce kapsamlı bir yedekleme planının oluşturulması gerekir.
⚠️ Kurtarma Sürecinde Kritik Eşik
Kaybolan verilerin geri getirilebilmesi hasarın türüne ve depolama alanının üzerine yeni veri yazılıp yazılmadığına bağlıdır. Donanım tabanlı büyük kayıplarda veri kurtarma süreçleri maliyetli ve belirsiz olabileceğinden en güvenli yaklaşım her zaman güncel yedeklerdir.
Veri Kaybı Nasıl Önlenir?
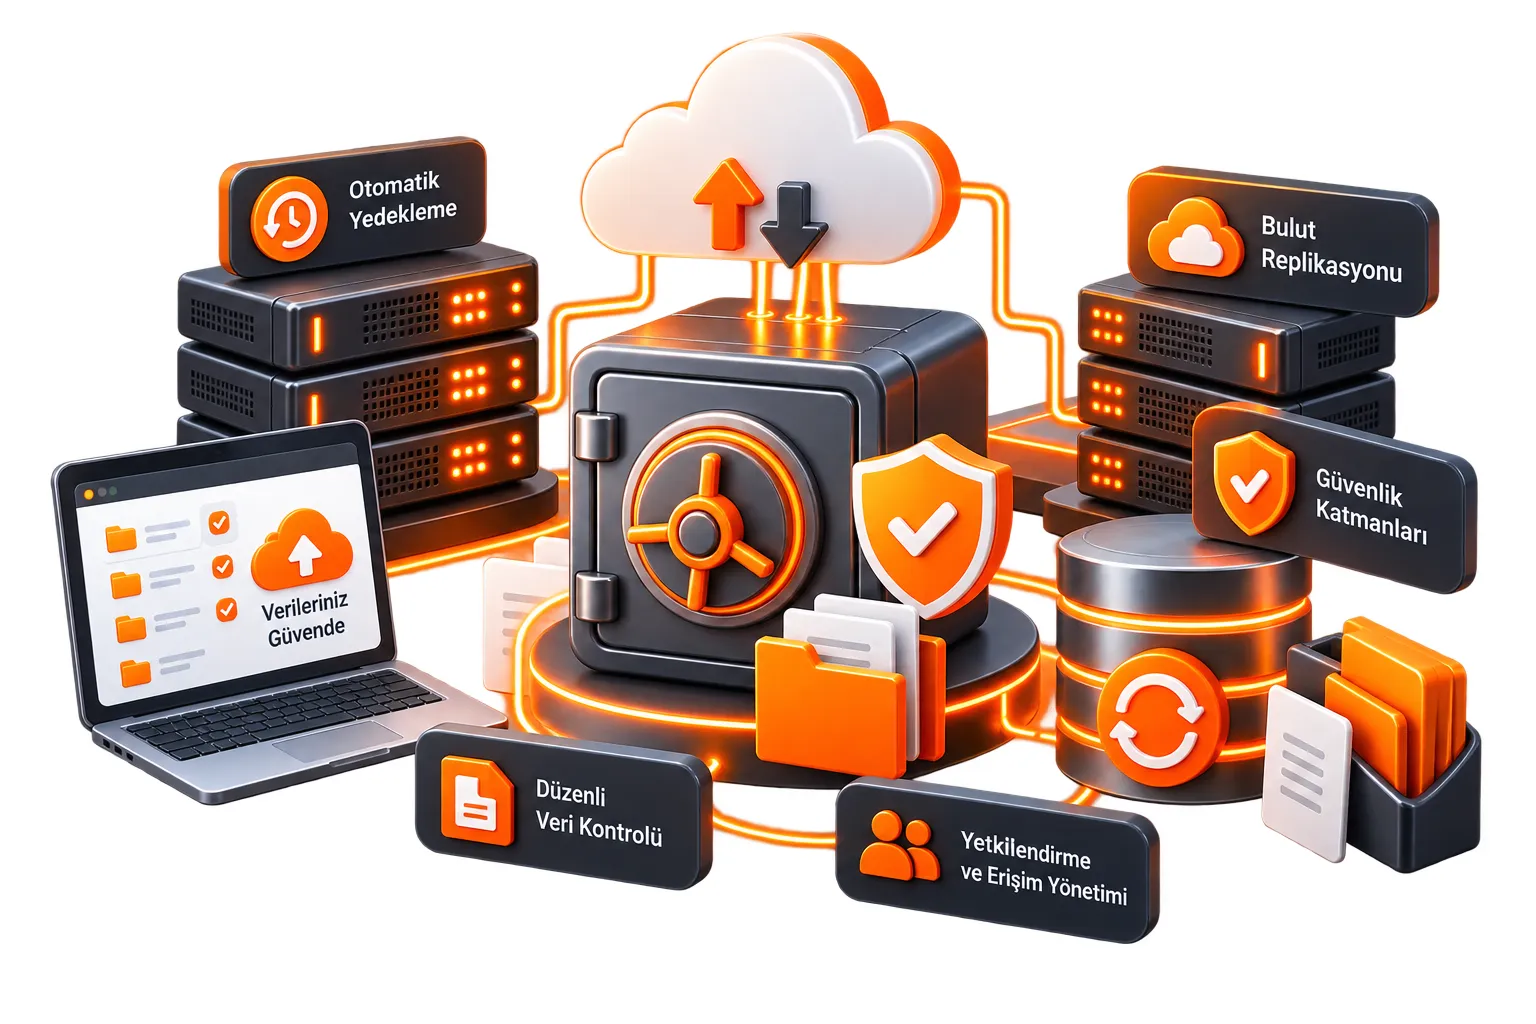
Veri kaybı riskini tamamen ortadan kaldırmak mümkün değildir. Ancak doğru yedekleme, erişim yönetimi ve sistem güvenliği uygulamaları sayesinde veri kaybı ihtimali ve olası bir olayın etkisi önemli ölçüde azaltılabilir.
Düzenli Yedekleme Yapın
Önemli dosyaların, veri tabanlarının ve sistem yapılandırmalarının düzenli yedekleme planına dahil edilmesi gerekir. Yedekleme sıklığı, verilerin ne kadar hızlı değiştiğine ve bir sorun yaşandığında ne kadar veri kaybının kabul edilebilir olduğuna göre belirlenmelidir.
Yedeklerin tek başına oluşturulması yeterli değildir. Belirli aralıklarla geri yükleme testleri yapılarak yedeklerin gerçekten kullanılabilir durumda olduğu doğrulanmalıdır.
Erişim Yetkilerini Sınırlandırın
Her kullanıcının sistemde bulunan tüm verilere erişmesine gerek yoktur. Kullanıcılara yalnızca görevlerini gerçekleştirebilmeleri için gerekli yetkilerin verilmesi, yanlışlıkla gerçekleştirilen işlemlerin ve yetkisiz erişimin oluşturduğu riski azaltabilir.
Yönetici hesaplarının kullanımı mümkün olduğunca sınırlandırılmalıdır. Kritik işlemlerin kayıt altına alınması da sistem üzerinde gerçekleştirilen değişikliklerin takip edilmesini kolaylaştırır.
Sistemleri Güncel Tutun
İşletim sistemi, web uygulamaları, kontrol panelleri ve diğer yazılımlar düzenli olarak güncellenmelidir. Bilinen güvenlik açıklarının kapatılmaması, saldırganların sisteme erişmesine ve verilere zarar vermesine neden olabilir.
Güncellemelerin özellikle kritik sistemlerde kontrollü şekilde gerçekleştirilmesi önemlidir. Büyük güncellemelerden önce yedek alınması, beklenmeyen bir sorun durumunda geri dönüş yapılabilmesini sağlar.
🔄 Proaktif Güvenlik ve Yamalar
İşletim sistemi, kontrol panelleri ve yazılım altyapılarının düzenli güncellenmesi, siber saldırganların hedefi olabilecek bilinen açıkların kapatılması ve veri bütünlüğünün korunması için düzenli olarak gerçekleştirilmelidir.
Yedekleri Farklı Konumlarda Saklayın
Yedeklerin ana verilerle aynı disk veya sunucu içerisinde tutulması tek başına yeterli koruma sağlamaz. Donanım arızası, siber saldırı veya fiziksel bir olay aynı sistemde bulunan ana verileri ve yedekleri birlikte etkileyebilir.
Bu nedenle önemli yedeklerin en az bir kopyasının farklı bir depolama ortamında veya ayrı bir konumda tutulması tercih edilmelidir. Yedekleme altyapısı oluşturulurken sadece disk arızası değil farklı olası hata ve saldırı senaryoları da dikkate alınmalıdır.
Veri Kaybı ile Veri İhlali Arasındaki Fark Nedir?
Veri kaybı ve veri ihlali birbirinden farklı kavramlardır. Veri kaybı, verinin silinmesi, bozulması veya erişilemez hale gelmesini ifade ederken veri ihlali yetkisiz kişilerin korunan verilere erişmesi ya da bu verilerin açığa çıkması durumunu ifade eder.
Örneğin bir disk arızası nedeniyle dosyaların kullanılamaması veri kaybı olarak değerlendirilebilir. Bir saldırganın müşteri veri tabanına yetkisiz şekilde erişmesi ise veri ihlali kapsamına girebilir.
Bazı güvenlik olaylarında iki durum aynı anda da meydana gelebilir. Saldırgan hem verilere erişebilir hem de sistemde bulunan dosyaları silebilir veya şifreleyebilir.
Sıkça Sorulan Sorular
Veri ne demek örnek?
Veri, dijital sistemlerde saklanabilen, işlenebilen veya aktarılabilen bilgi ve kayıtları ifade eder. Bir müşterinin adı ve e-posta adresi, bir web sitesinin veri tabanı, fotoğraflar, belgeler, satış kayıtları ve sunucu logları veri örnekleri arasında gösterilebilir. Veriler kullanım alanına göre kişisel, finansal, kurumsal veya teknik gibi farklı kategorilerde değerlendirilebilir.
Veri sızıntısı ne demek?
Veri sızıntısı, korunması gereken bilgilerin yetkisiz kişilerin erişimine açılması veya kurum dışına kontrolsüz şekilde çıkması durumudur. Yanlış yapılandırılmış sistemler, insan hataları, zayıf erişim kontrolleri veya siber saldırılar veri sızıntısına yol açabilir. Veri sızıntısı her zaman verilerin silinmesine neden olmadığı için veri kaybından farklı bir kavramdır.
Veri kaybının en yaygın nedeni nedir?
Veri kaybı kullanıcı hataları, donanım arızaları, yazılım problemleri ve siber saldırılar gibi farklı nedenlerle ortaya çıkabilir. Bu nedenle tüm sistemler için geçerli tek bir neden belirlemek doğru değildir. Risk değerlendirmesinde teknik ve insan kaynaklı faktörlerin birlikte ele alınması gerekir.
Silinen veriler tamamen kaybolur mu?
Bir dosyanın silinmesi her durumda verinin anında fiziksel olarak tamamen ortadan kalktığı anlamına gelmez. Depolama teknolojisine ve silme yöntemine bağlı olarak bazı verilerin kurtarılması mümkün olabilir. Ancak veri kurtarma garanti edilemeyeceği için önemli veriler düzenli olarak yedeklenmelidir.
Yedekleme veri kaybını önler mi?
Yedekleme donanım arızasını, kullanıcı hatasını veya siber saldırıyı doğrudan önlemez. Ancak veri kaybı yaşandığında sistemin önceki bir durumdan geri yüklenebilmesini sağlayarak olayın etkisini önemli ölçüde azaltabilir. Bunun için yedeklerin güncel ve kullanılabilir olması gerekir.
Sunucularda veri kaybı neden yaşanır?
Sunucularda veri kaybı donanım arızası, hatalı yapılandırma, kullanıcı hatası, yazılım problemi veya siber saldırı nedeniyle meydana gelebilir. Sunucunun türünden bağımsız olarak kritik veriler için ayrı bir yedekleme planı oluşturulmalıdır. Yedekleme sıklığı ise projenin veri değişim hızına ve kritik seviyesine göre belirlenmelidir.
Veri kaybından sonra ilk olarak ne yapılmalıdır?
İlk olarak veri kaybının kaynağı belirlenmeli ve mümkünse etkilenen depolama alanına yeni veri yazılması durdurulmalıdır. Ardından mevcut yedekler kontrol edilmeli ve en güvenli kurtarma yöntemi belirlenmelidir. Siber saldırı şüphesi varsa veriler geri yüklenmeden önce sistemin güvenliği sağlanmalıdır.
Web barındırma teknolojilerine ve dijital dünyaya meraklı bir içerik üreticisi. Yıllardır hosting, sunucu yönetimi ve web sitesi performansı gibi konularda araştırmalar yapıyor ve edindiği deneyimleri bu blogda paylaşıyor.



Yorum Yap